分享云安全、DDoS 防御、CDN 加速与可靠基础设施的技术洞察。
BGP高防与单线高防区别与选型的核心,不在标称防御峰值,而在两点:入方向路由由谁决定、被攻击时你有多少处置权。Radware《2026全球威胁分析报告》(2026-02)显示,近90%的网络层DDoS攻击的持续时间已压缩至5分钟以内甚至低于60秒。这意味着选型的关键,是看它在被攻击时有多少处置权,而非报价单上的带宽数字。先看报价单:BGP高防和单线高防...
高防IP和高防CDN区别的核心不在“防多少G”,而在流量被接走的协议层:高防IP是四层端口转发,协议无关但不理解业务语义;高防CDN是七层域名接入,自带缓存和WAF但只覆盖HTTP(S)。这一边界在今天比以往更关键——Radware 2026年Q1报告显示,Web应用层DDoS攻击同比激增187.1%,网络层攻击增长168.2%。当攻击增量主要落在应用...
Domain Name System(DNS)作为互联网的“导航枢纽”,始终是网络攻击者最常利用和袭击的目标。一旦企业权威 DNS 或递归解析服务瘫痪,无论源站部署有多坚固,整体业务都将面临即刻中断的风险。根据 StationX 汇总的 2026 年最新网络威胁统计,全球 DDoS 攻击频次与规模持续攀升,网络层攻击同比激增超过 300%。Flowtr...
最新 UDP Flood 威胁趋势:大流量与地毯式轰炸并存在 Layer 3/4 网络层攻击中,UDP Flood 依然是最具破坏力的无连接型流量攻击方式之一。根据 Flowtriq 发布的《State of DDoS 2026》报告,UDP 基础的容量型洪水攻击占其观察到的总攻击流量的 62%,其中 DNS 放大攻击超越了 Memcached,成为首...
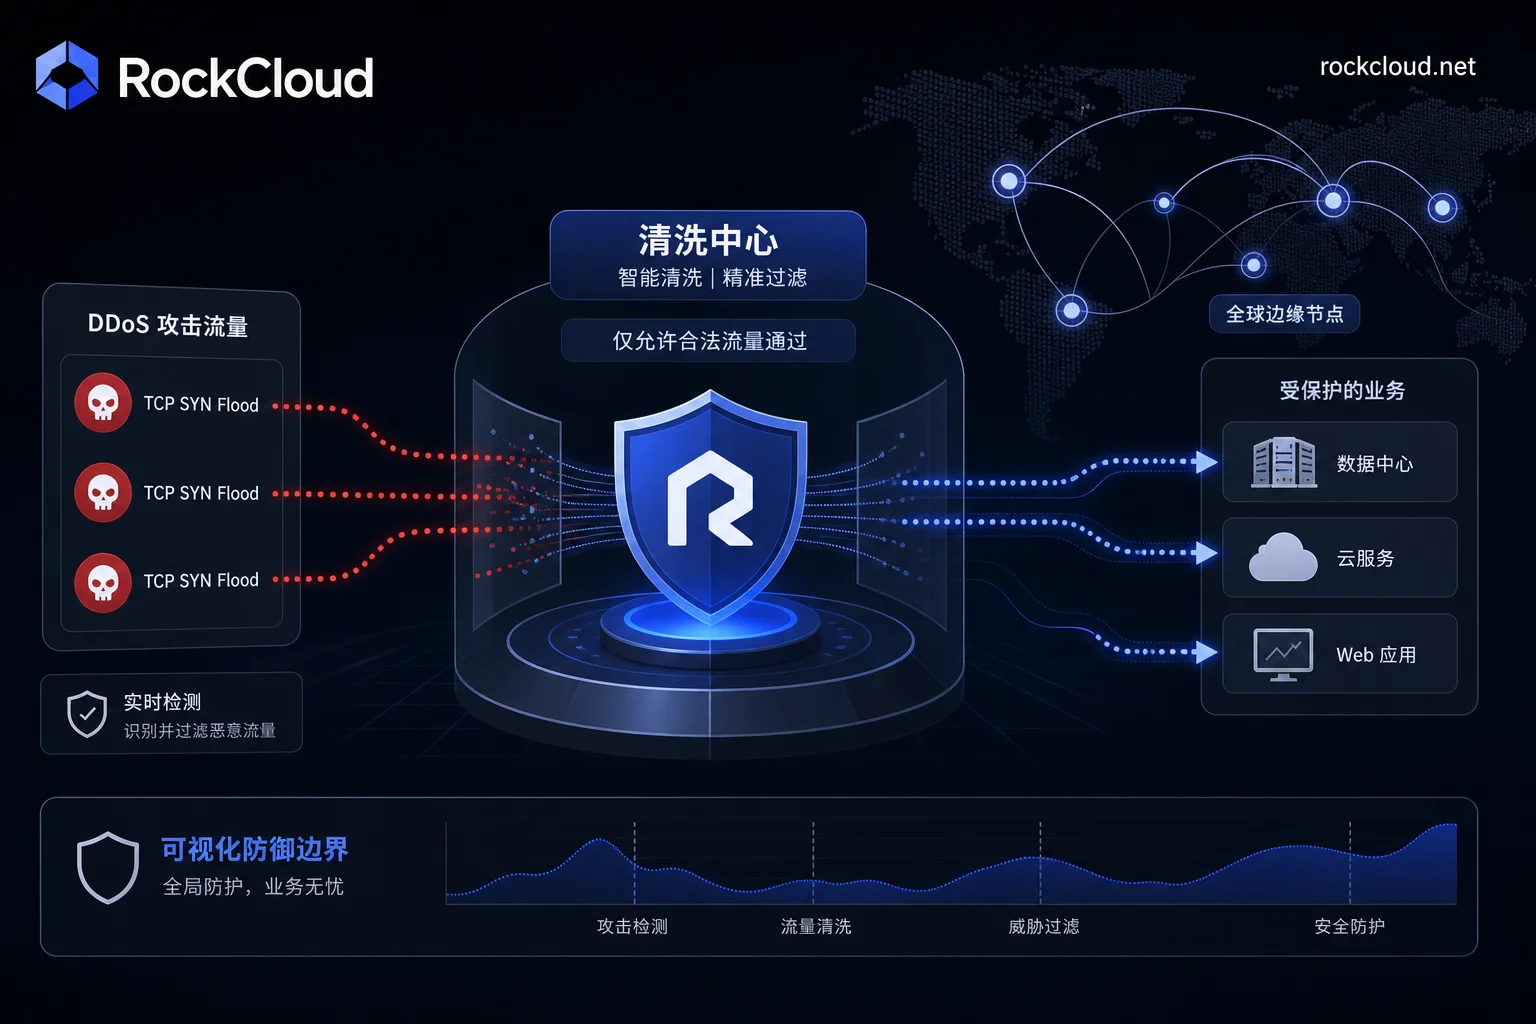
TCP SYN Flood(SYN 洪水攻击)是网络层与传输层中最经典的 DDoS 攻击手段之一。攻击者通过伪造大量源 IP 地址或利用僵尸网络,向目标服务器发送海量 TCP SYN 请求,试图建立连接;然而,攻击者故意不返回最终的 ACK 确认包。这会导致服务器分配的半连接队列(Half-open Connection Queue / Backlog...
0 条留言
 RockCloud-基石云安全-官方博客