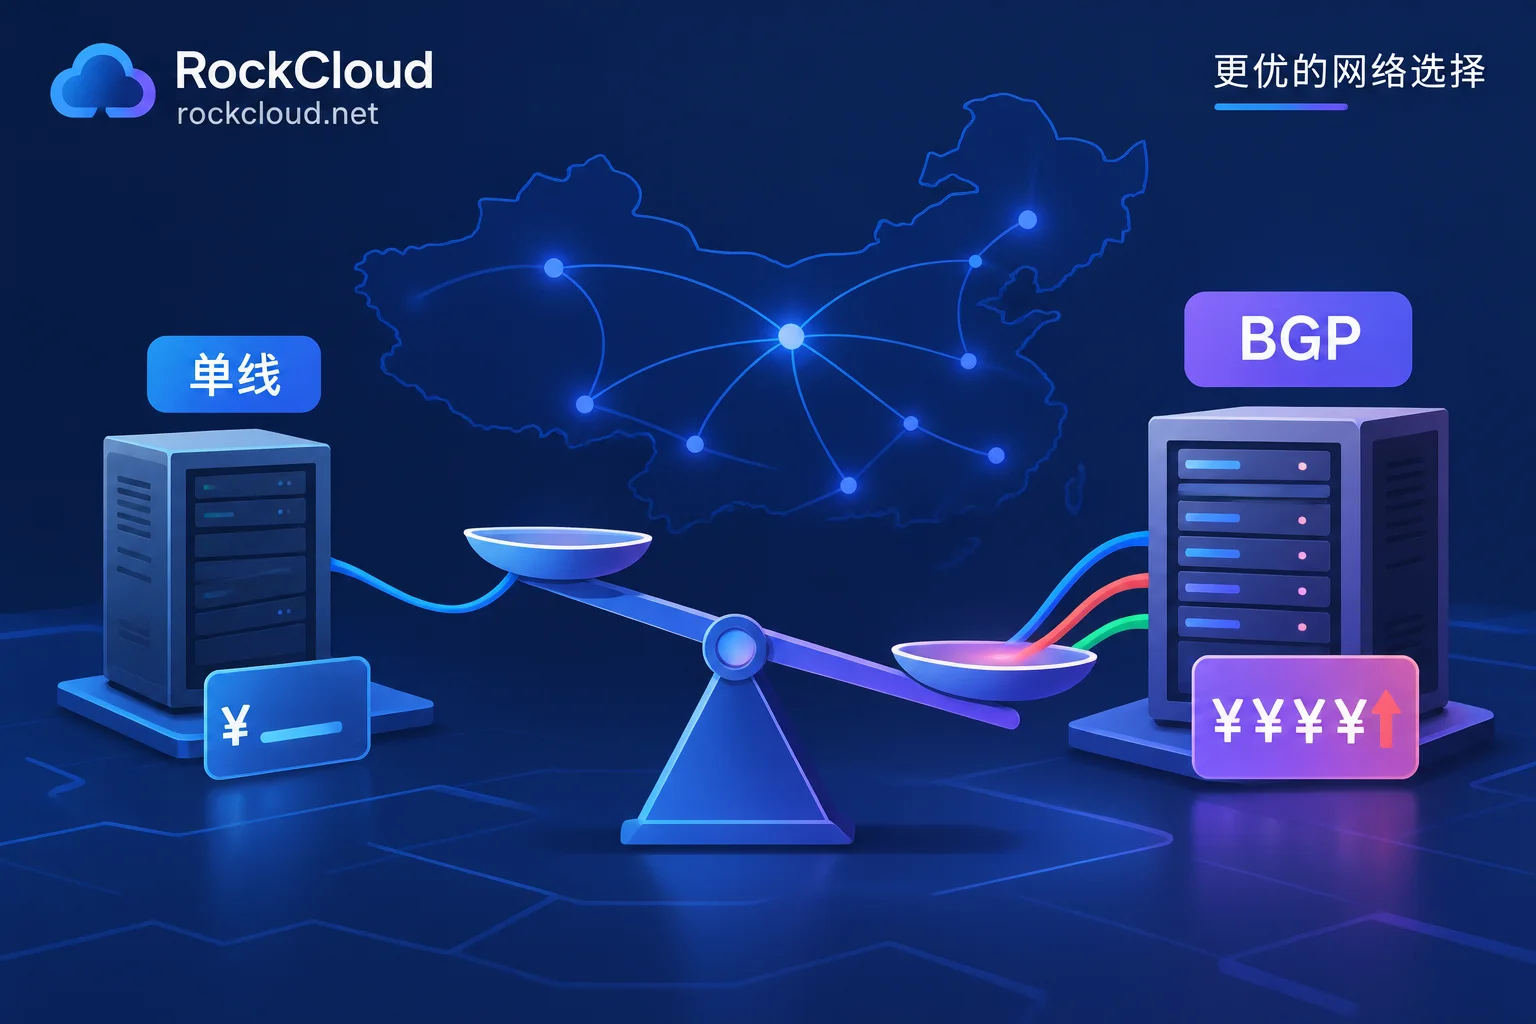
单线高防便宜,主要是因为只采购一家运营商的带宽,也不需要BGP多线路由和冗余。省下的成本最后会变成非本网用户的跨网延迟,被攻击时这部分用户还可能连不上。本文讲清差价来源、单线够用的场景、下单前怎么验证,以及预算有限时怎样用前端防护层兼顾三网用户。
多数香港服务器不必直接买高防机型。本文先说明普通香港服务器被攻击后的黑洞风险,再按网站/API、游戏与私有协议、老旧系统三种情况,给出更省钱、更不容易被单点打穿的防护架构,以及接入前要确认的条件。
接入高防CDN后,源站IP仍可能通过历史解析、子域名、邮件、证书扫描和应用外联等途径暴露。本文按泄露途径给出自查方法,说明回源白名单、默认站点拦截等收口顺序,并讲清源站已被直接攻击时为什么要先堵漏、再换IP。
大多数游戏不需要在高防IP和高防CDN之间二选一。本文按协议把游戏业务拆成Web部分和实时连接部分,说明哪些模块接高防CDN、哪些接高防IP或游戏盾,并给出组合部署的收口要点和被攻击时的接入顺序。
高防CDN能防CC攻击,但要满足两个前提:边缘节点具备七层清洗能力,源站只能经由CDN访问。本文说明高防CDN拦截CC的四种手段,列出源站IP暴露、动态接口穿透、挑战方式误伤和非HTTP业务四类常见失效情况,并给出接入后的自查顺序和选型时要问清的问题。
0 条留言
 RockCloud-基石云安全-官方博客