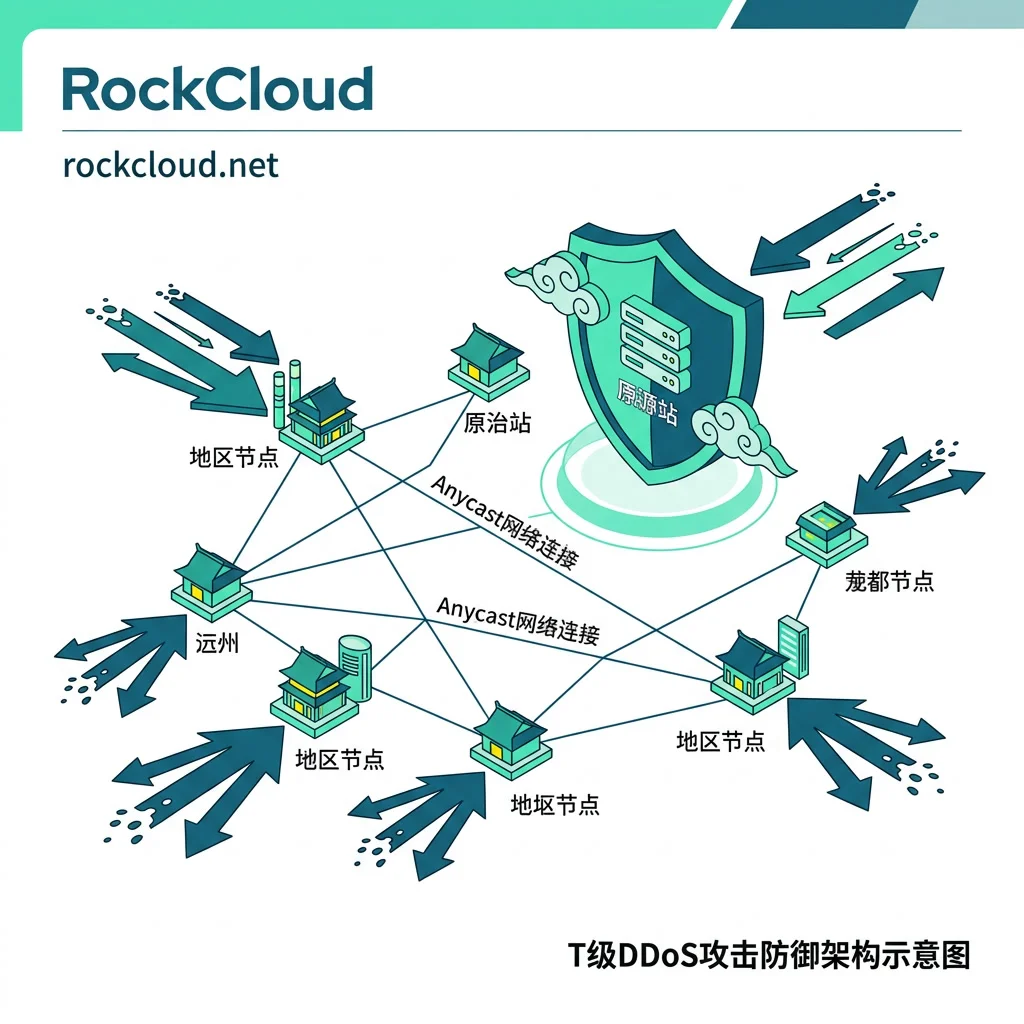
T级DDoS攻击必须采用多地边缘分布式承载,单机房方案会在上行链路先断裂。本文拆解四段职责并给出选型对照表与自查清单。
本文从加速与安全两条判定链出发,拆解CDN安全加速的容量吸收、请求缓冲、七层规则三层机制,并给出源站被直连打瘫的根因与核对清单。
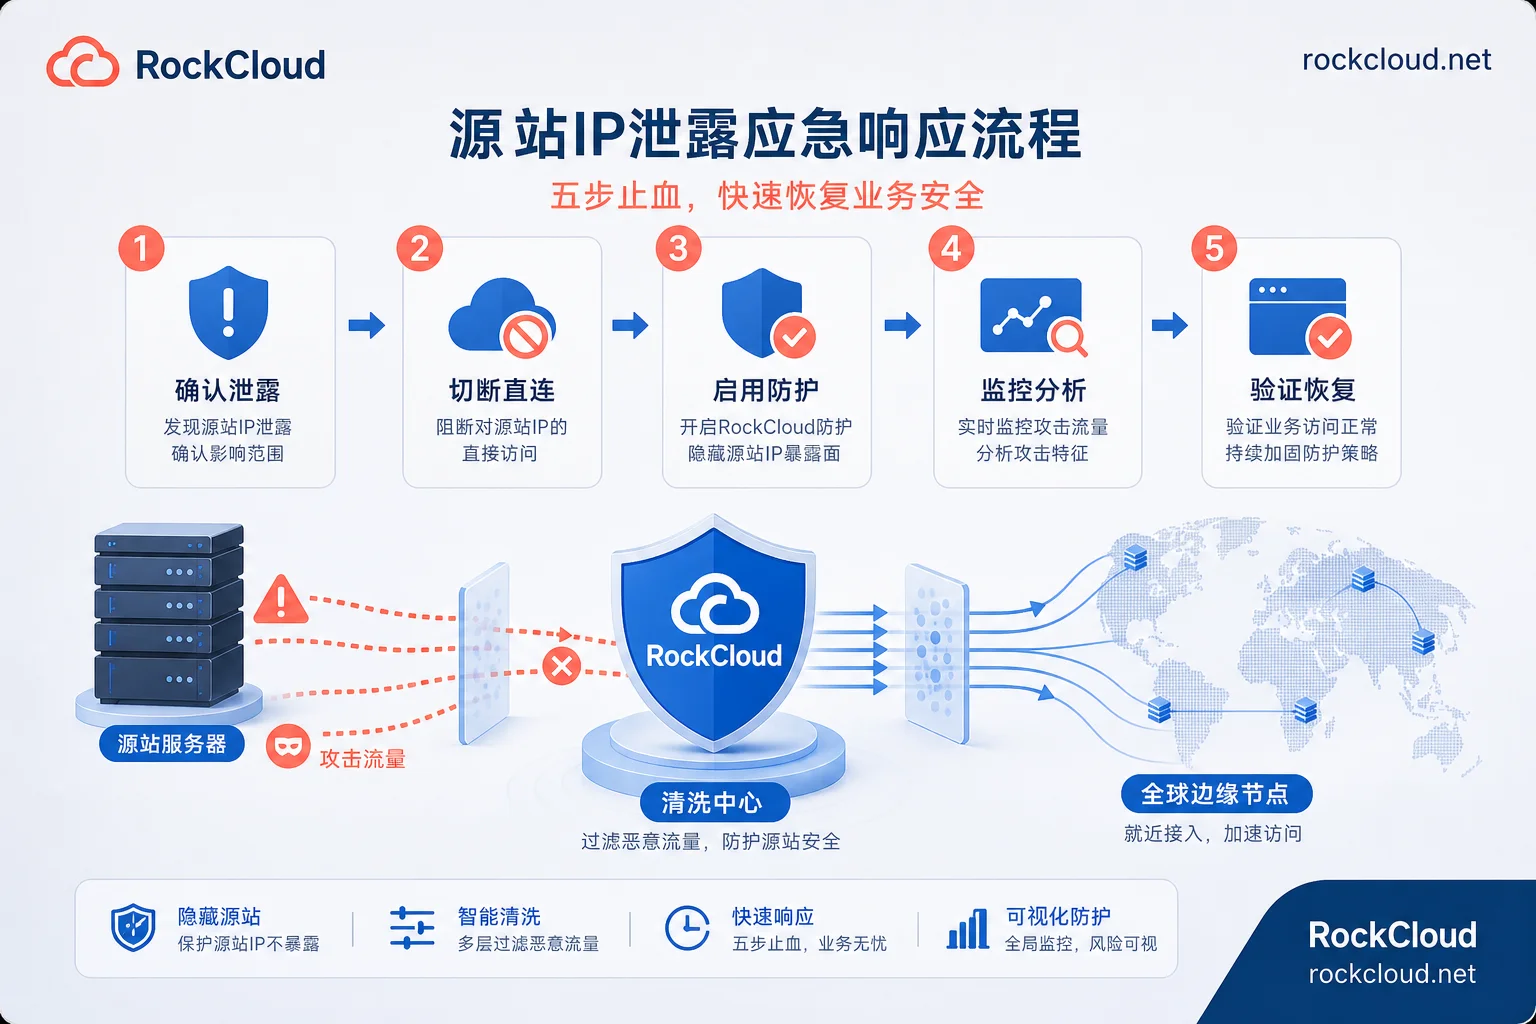
源站IP泄露后的应急处理与修复步骤:先用第0步判定真假泄露,再按“收口→定级→换IP→固定暴露面→验证”五步止血。
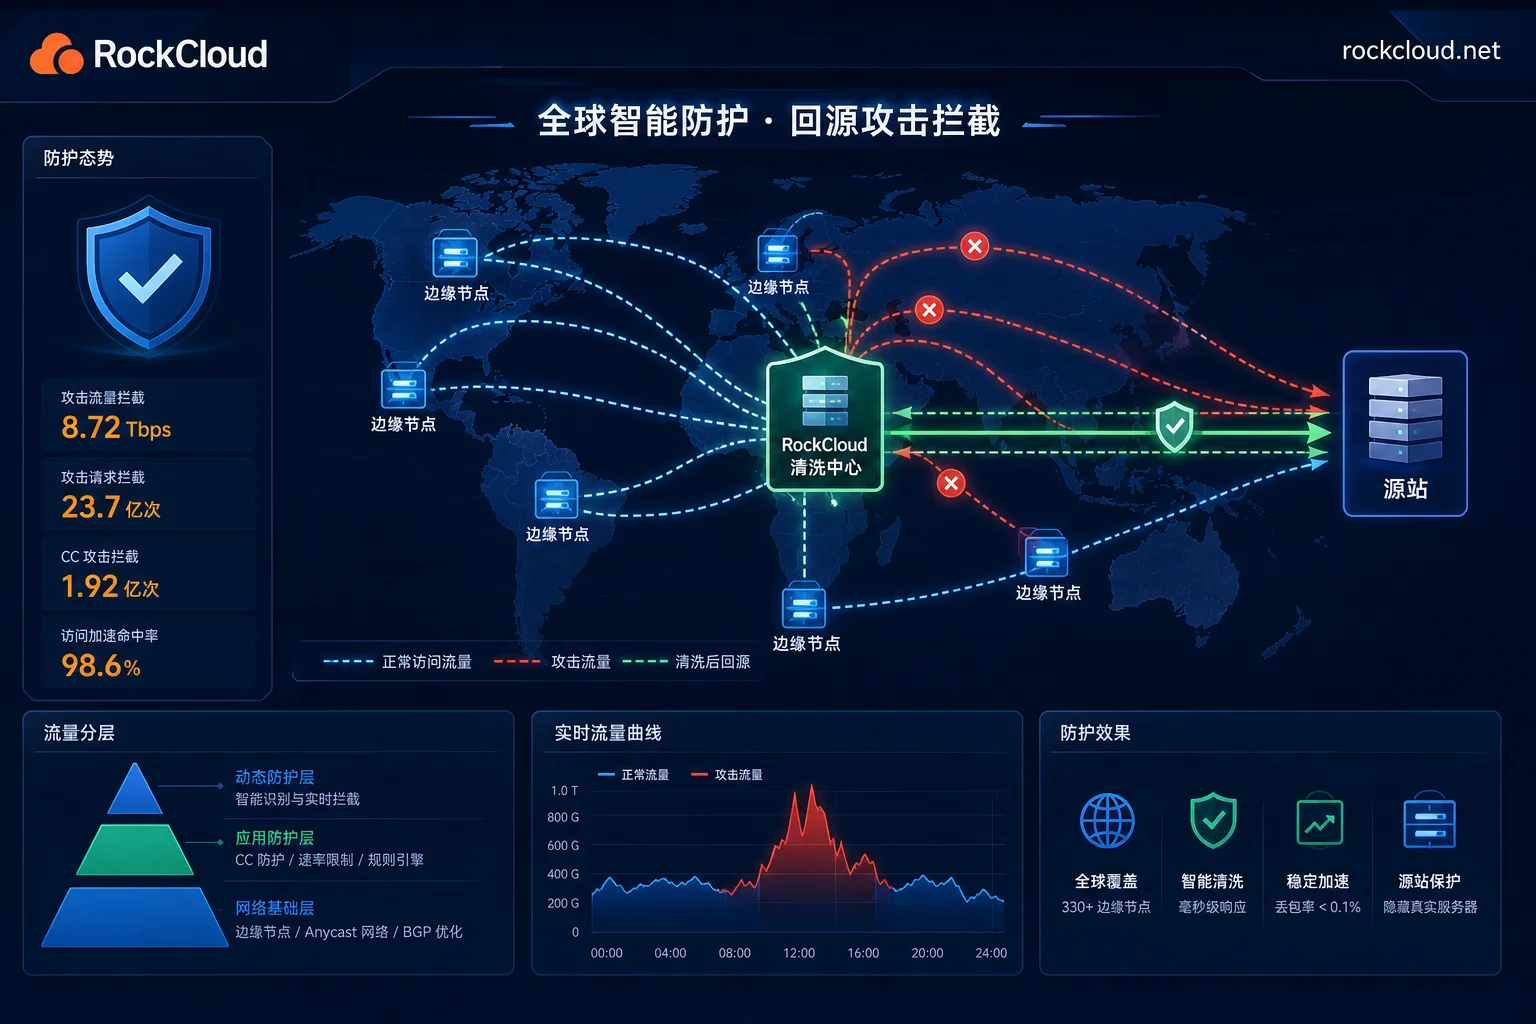
高防CDN缓存策略优化以降低源站压力,核心是通过缓存键归一化、请求折叠、分层回源、路径分治和回源收口五步,将并发请求拦截在边缘,源站回源量骤降。文中用演算示例说明命中率对并发的影响,并给出验证指标与常见问题解答。
本文给出无感接入高防CDN的6步操作流程,涵盖DNS TTL调低、回源预放行、证书协议对齐、灰度切流、真实IP透传与源站白名单收口,并以Cloudflare 2026 H1报告为据说明平时预接入的必要性,附带回退步骤与验证清单,确保业务零中断。
0 条留言
 RockCloud-基石云安全-官方博客