常规Web CDN无法代理UDP流量,少数四层CDN虽可反向代理UDP但存在延迟敏感与套餐门槛限制。UDP对战服务器遭DDoS攻击的主流选型是游戏盾(SDK封装+隐藏源站+毫秒级调度)或四层高防IP(全端口清洗但无协议加密),选择取决于客户端能否集成SDK与对延迟的容忍度。
游戏盾和高防CDN的选型取决于业务协议层级、客户端形态、防御深度需求和源站暴露风险。HTTP/HTTPS的Web业务用高防CDN通过DNS修改即可接入,获得边缘缓存和通用DDoS/CC防护;TCP/UDP长连接及私有协议的原生游戏需要游戏盾,通过客户端SDK集成实现设备指纹、双向鉴权和协议加密,彻底阻断游戏业务逻辑层攻击。多数游戏采用混合部署:官网和更新服用CDN,核心战斗服用游戏盾。
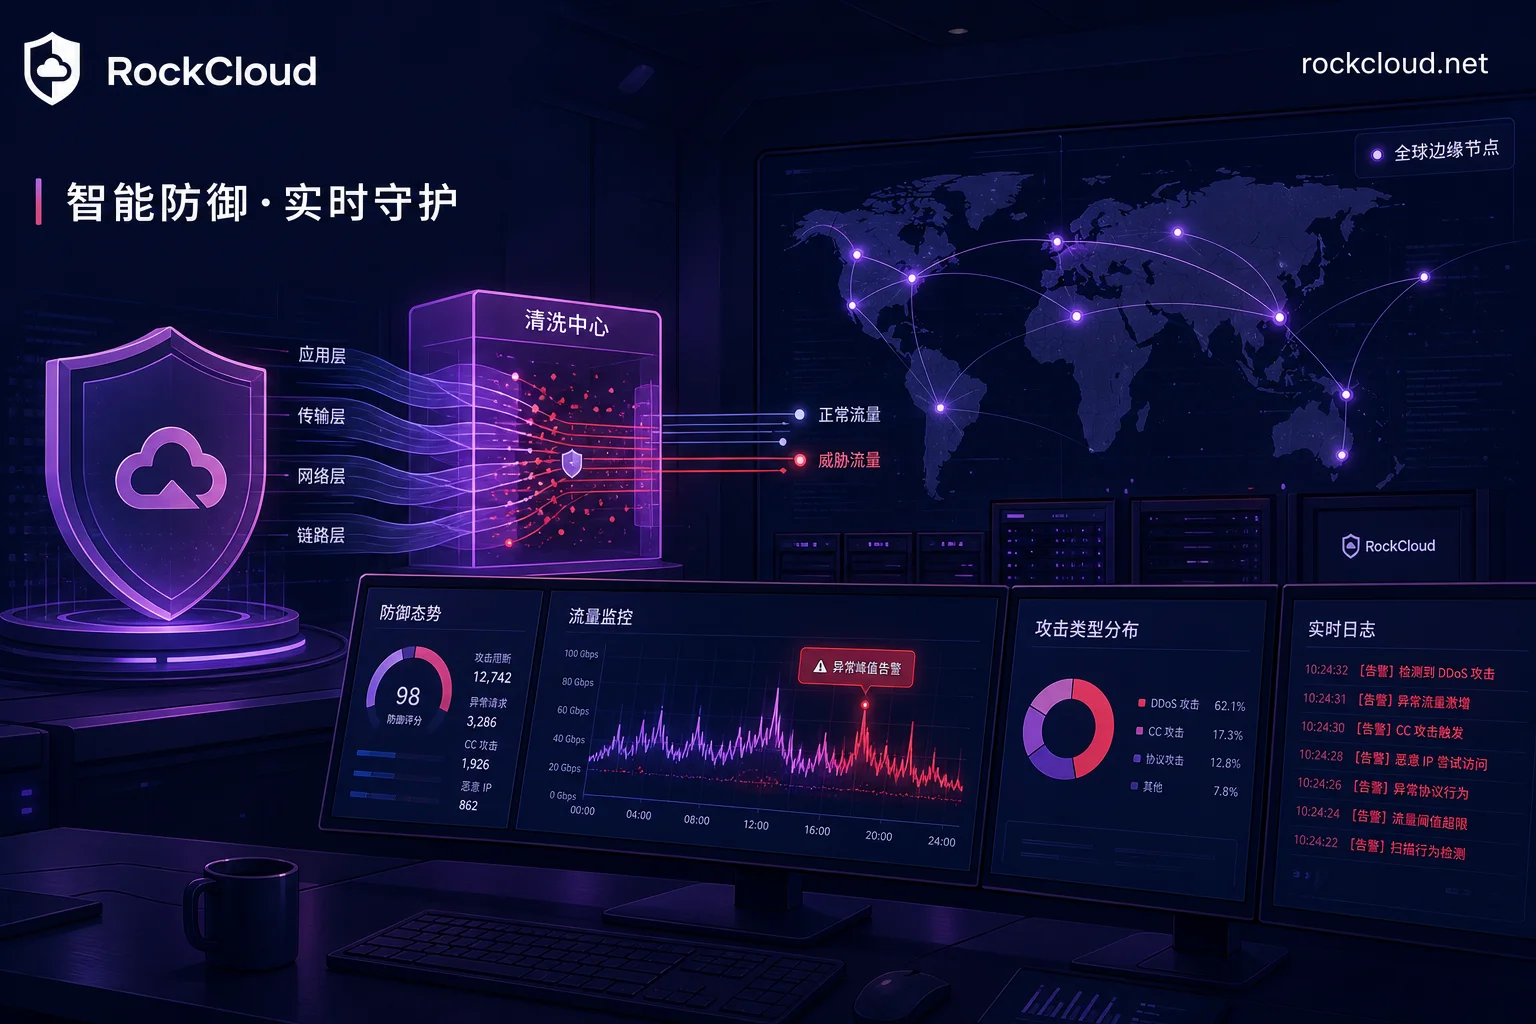
针对服务器带宽打满、CPU满载等异常,本文提供一套基于日志的分层取证方法。通过解析入方向流量特征、四层连接状态及七层访问记录,精准定性攻击类型并映射至可执行的处置动作。重点澄清反射放大攻击中源IP伪造导致的溯源误区,明确日志分析在链路拥塞或上游黑洞时的失效边界,指导运维人员从盲目封禁转向基于证据的防御策略优化。
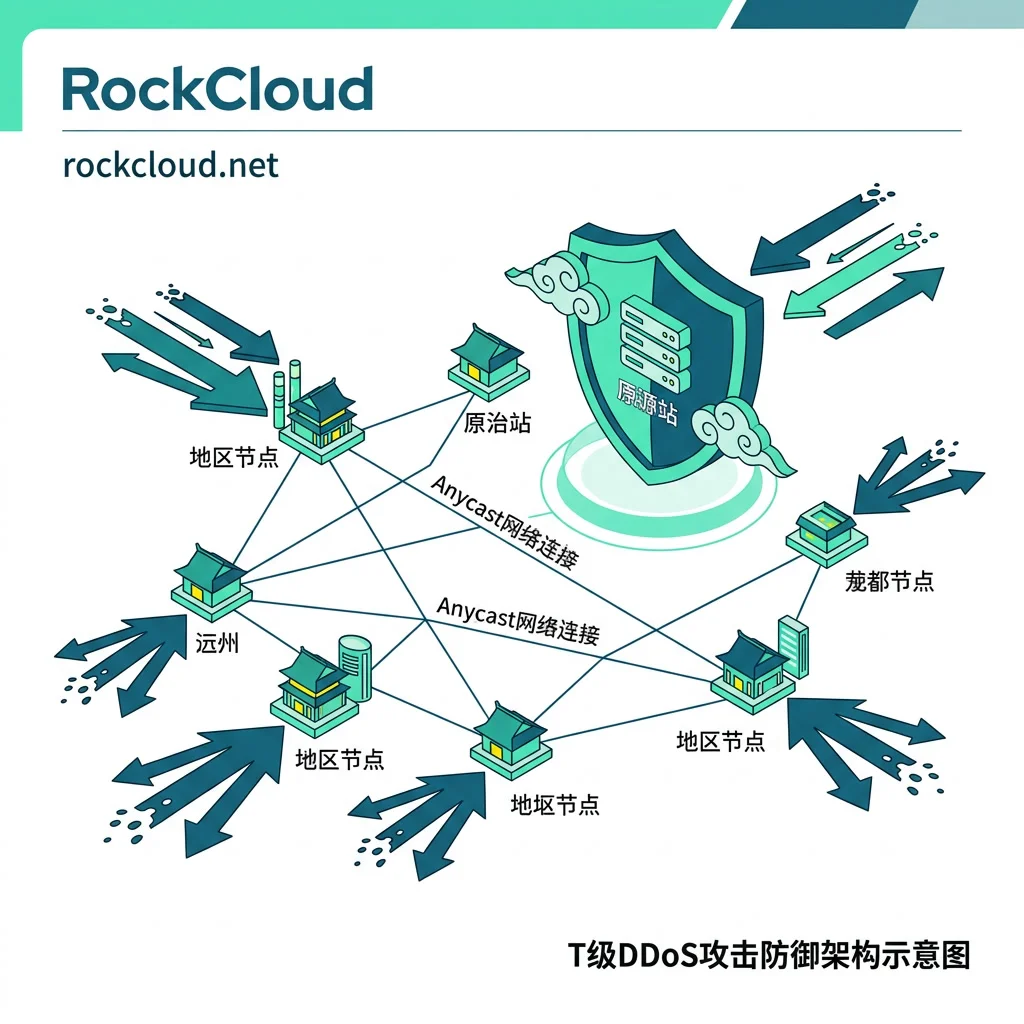
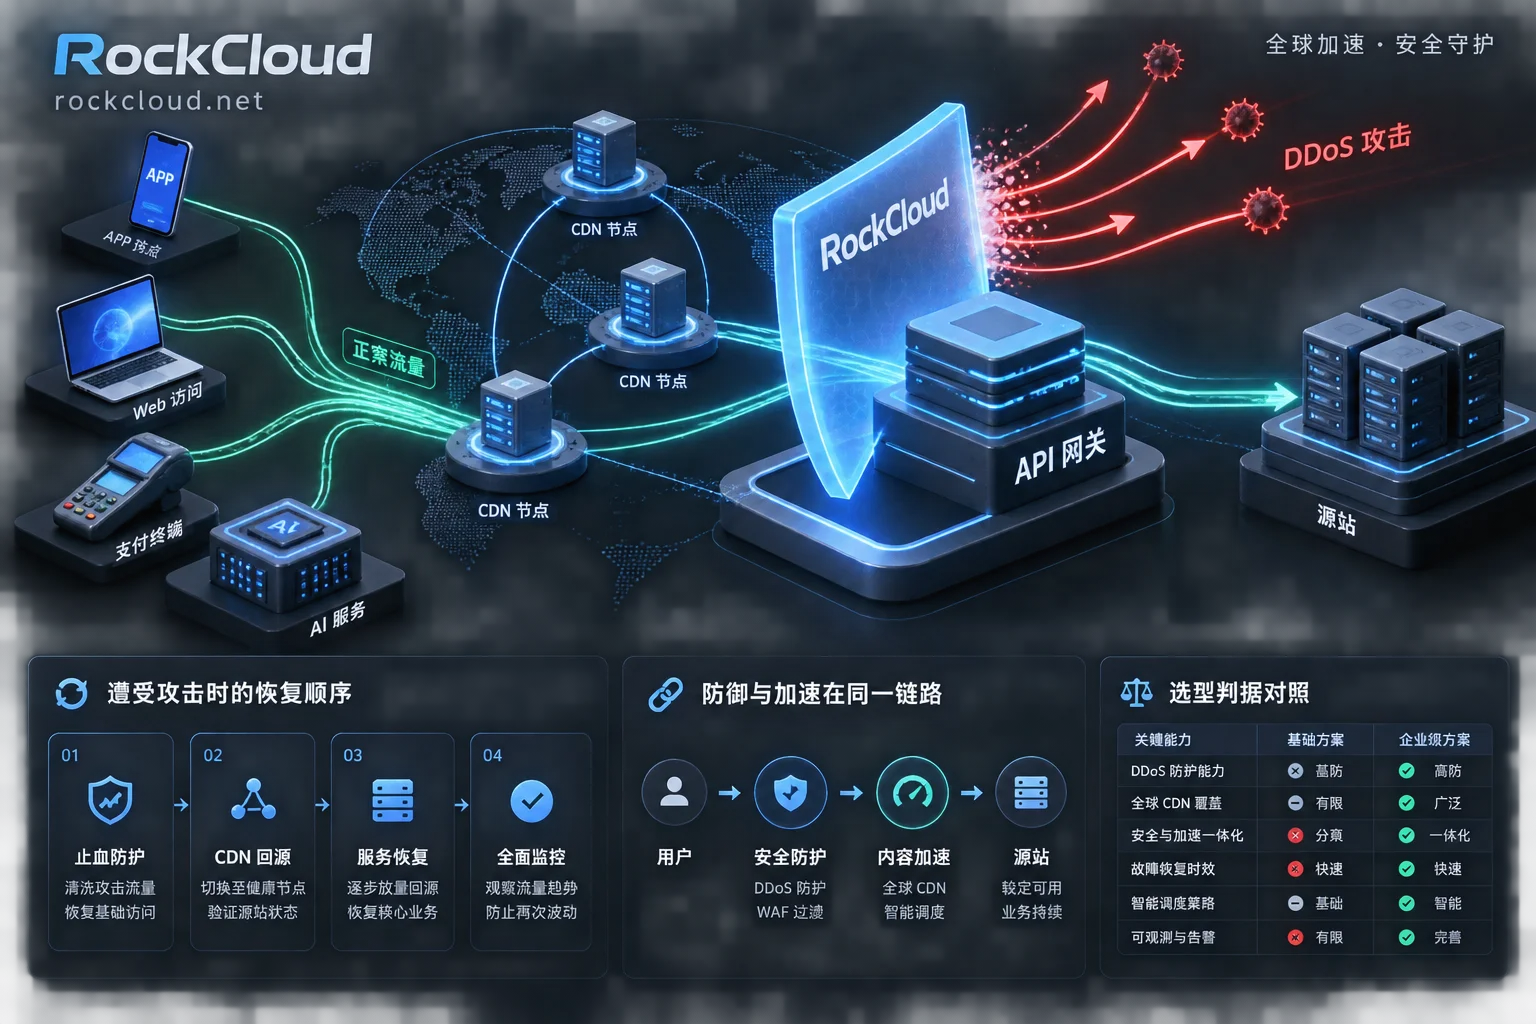
T级DDoS攻击必须采用多地边缘分布式承载,单机房方案会在上行链路先断裂。本文拆解四段职责并给出选型对照表与自查清单。
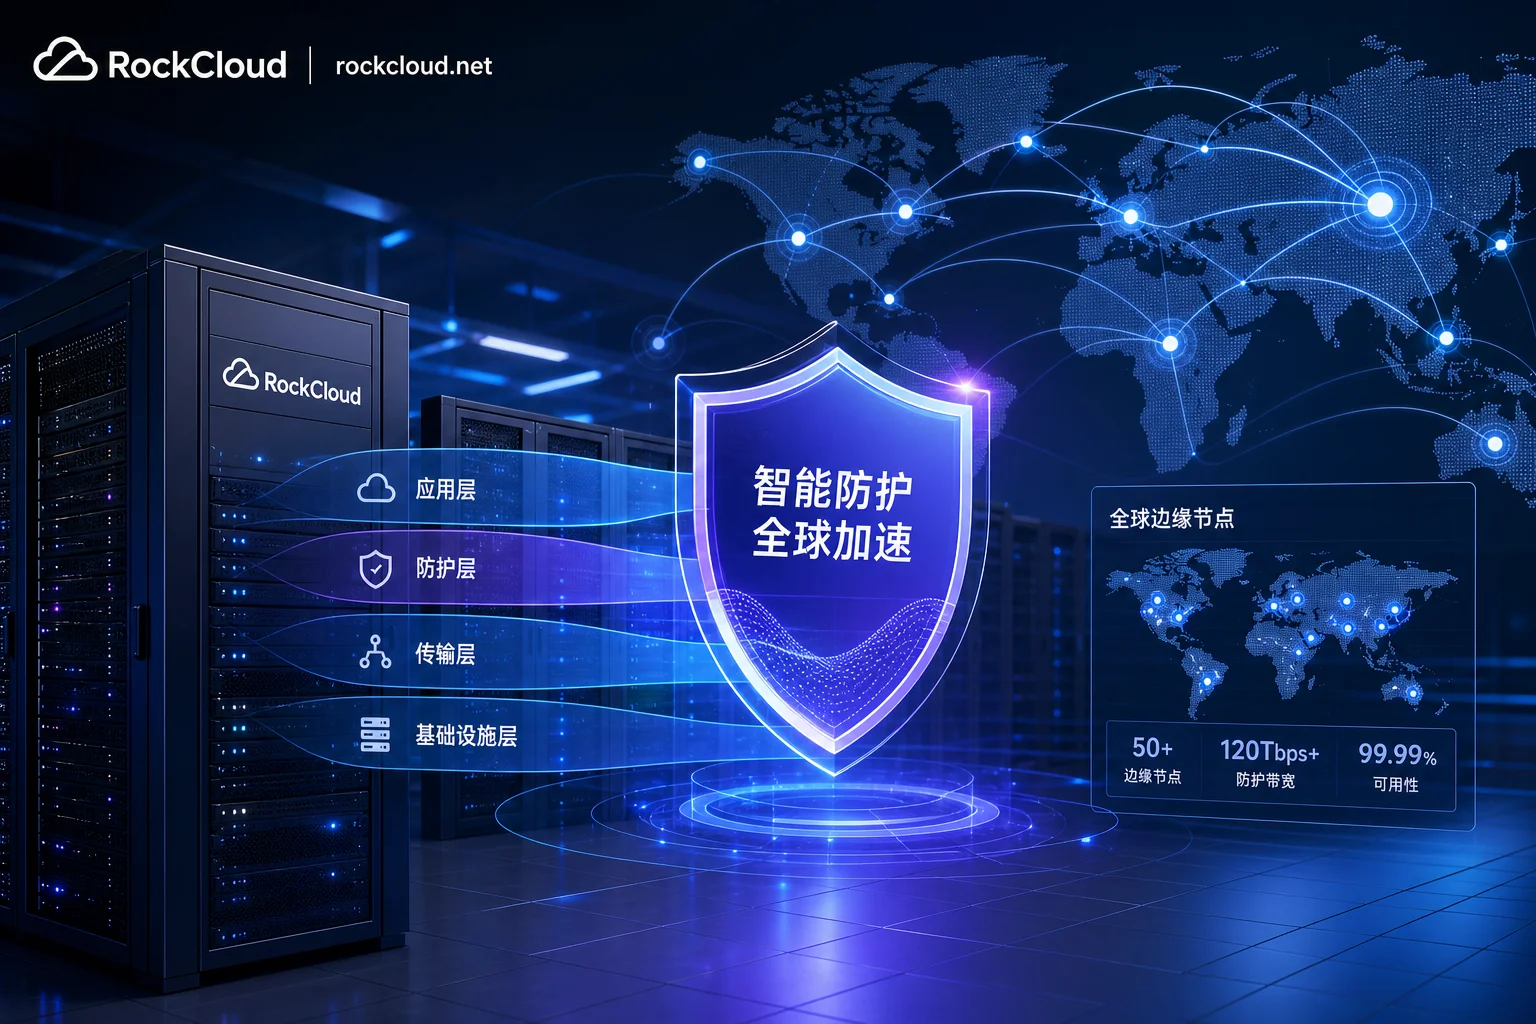
本文从加速与安全两条判定链出发,拆解CDN安全加速的容量吸收、请求缓冲、七层规则三层机制,并给出源站被直连打瘫的根因与核对清单。
0 条留言
 RockCloud-基石云安全-官方博客