分享云安全、DDoS 防御、CDN 加速与可靠基础设施的技术洞察。
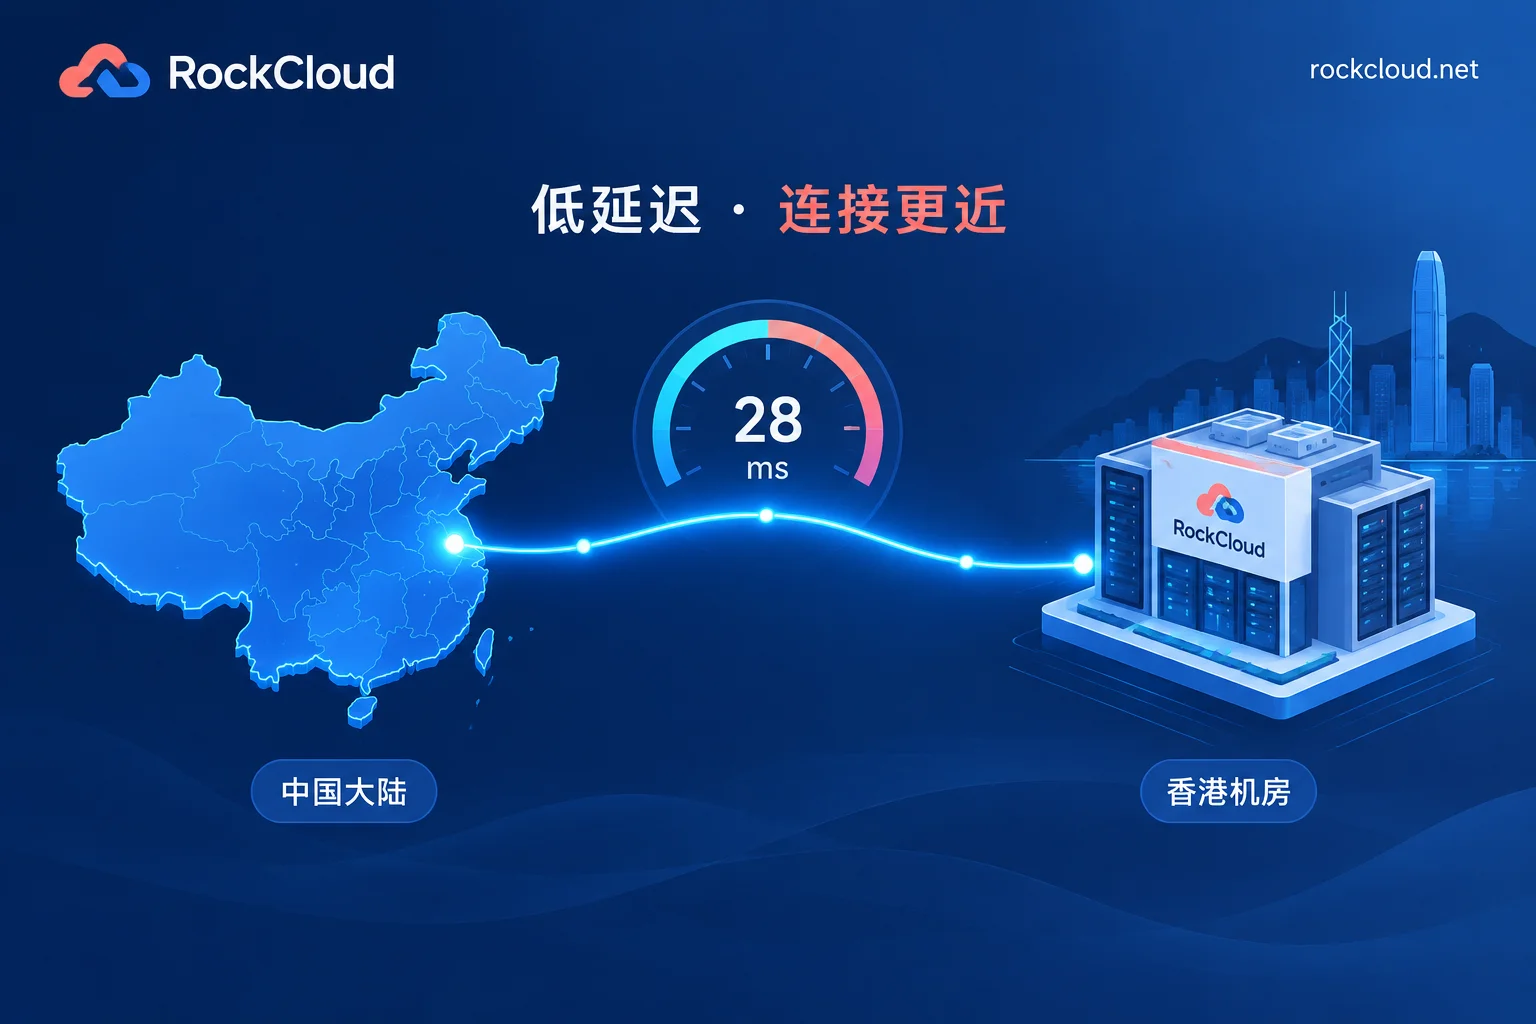
大陆访问香港CN2的往返延迟整体多在20–50ms,华南最低、西北最高。本文给出分地区参考区间,以及丢包、抖动、晚高峰三项达标判据。文中还说明如何用ping和MTR确认去程、回程是否真走CN2,常见异常原因怎么对应排查,以及测完不达标时的处理办法。
接入高防CDN后,源站IP仍可能通过历史解析、子域名、邮件、证书扫描和应用外联等途径暴露。本文按泄露途径给出自查方法,说明回源白名单、默认站点拦截等收口顺序,并讲清源站已被直接攻击时为什么要先堵漏、再换IP。
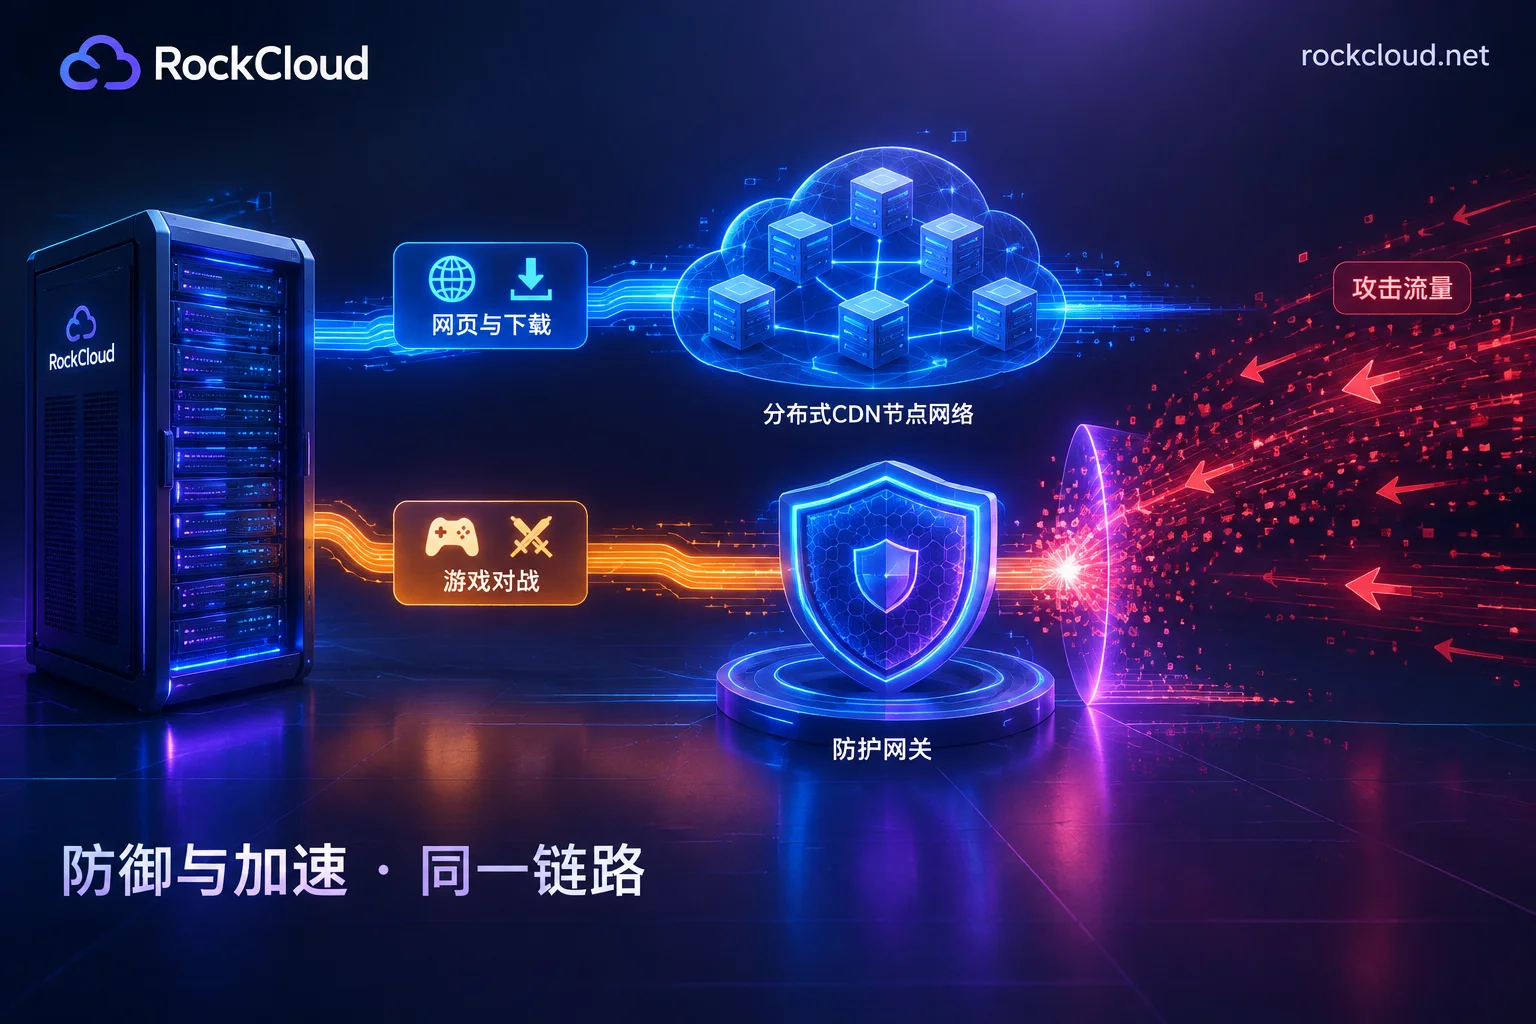
大多数游戏不需要在高防IP和高防CDN之间二选一。本文按协议把游戏业务拆成Web部分和实时连接部分,说明哪些模块接高防CDN、哪些接高防IP或游戏盾,并给出组合部署的收口要点和被攻击时的接入顺序。
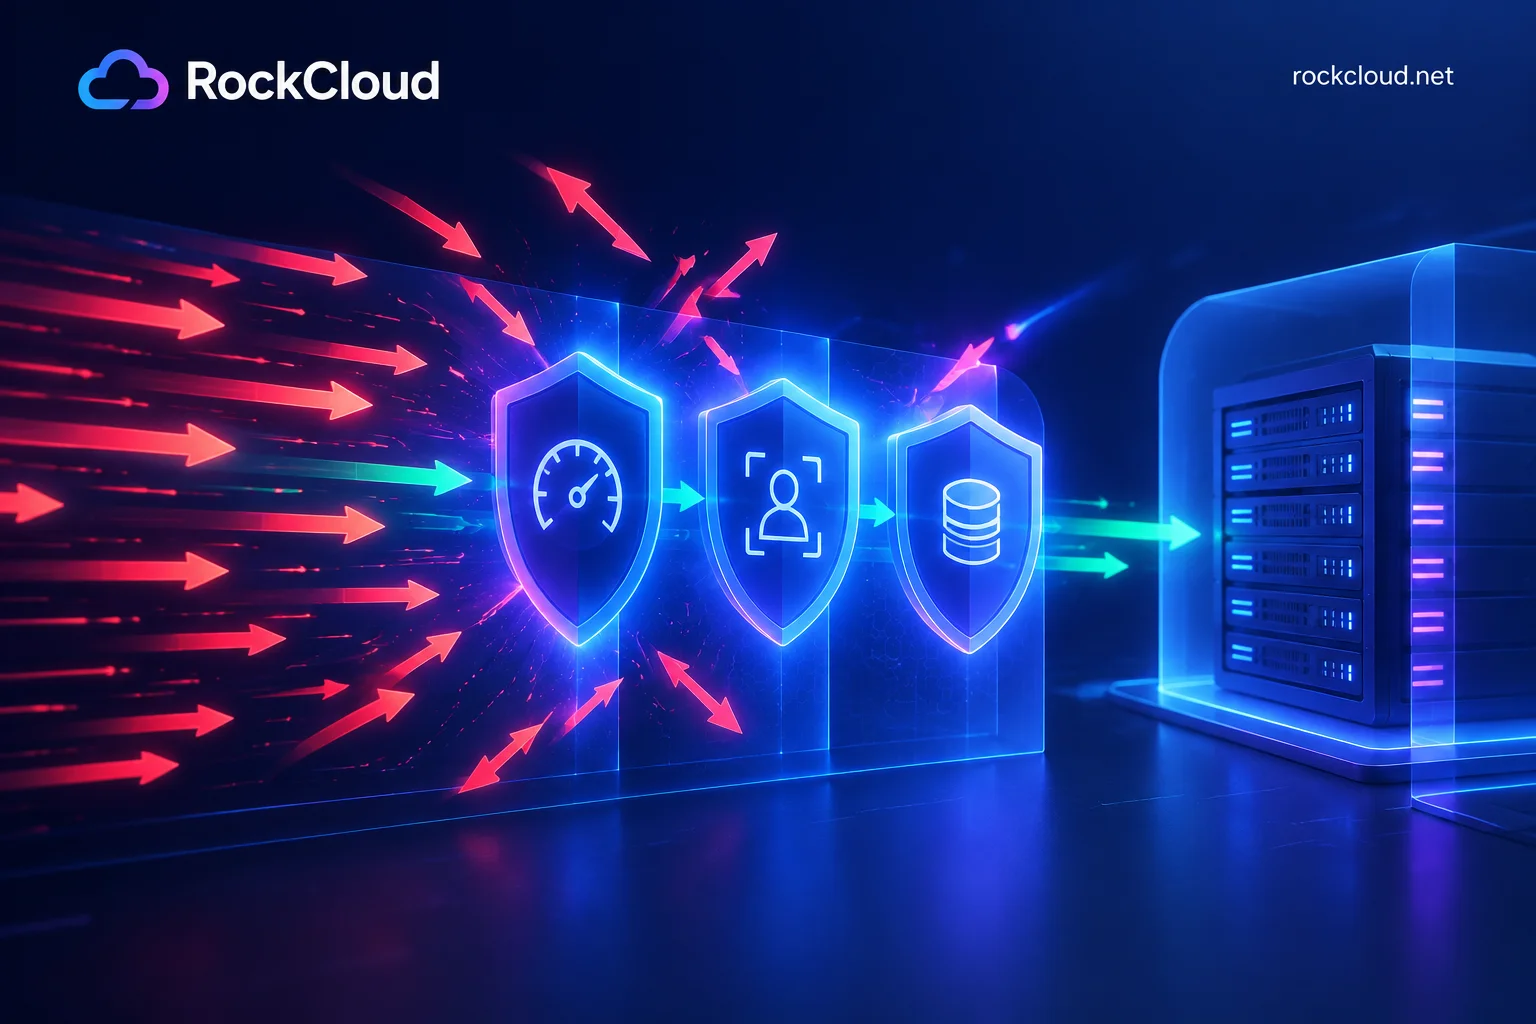
高防CDN能防CC攻击,但要满足两个前提:边缘节点具备七层清洗能力,源站只能经由CDN访问。本文说明高防CDN拦截CC的四种手段,列出源站IP暴露、动态接口穿透、挑战方式误伤和非HTTP业务四类常见失效情况,并给出接入后的自查顺序和选型时要问清的问题。
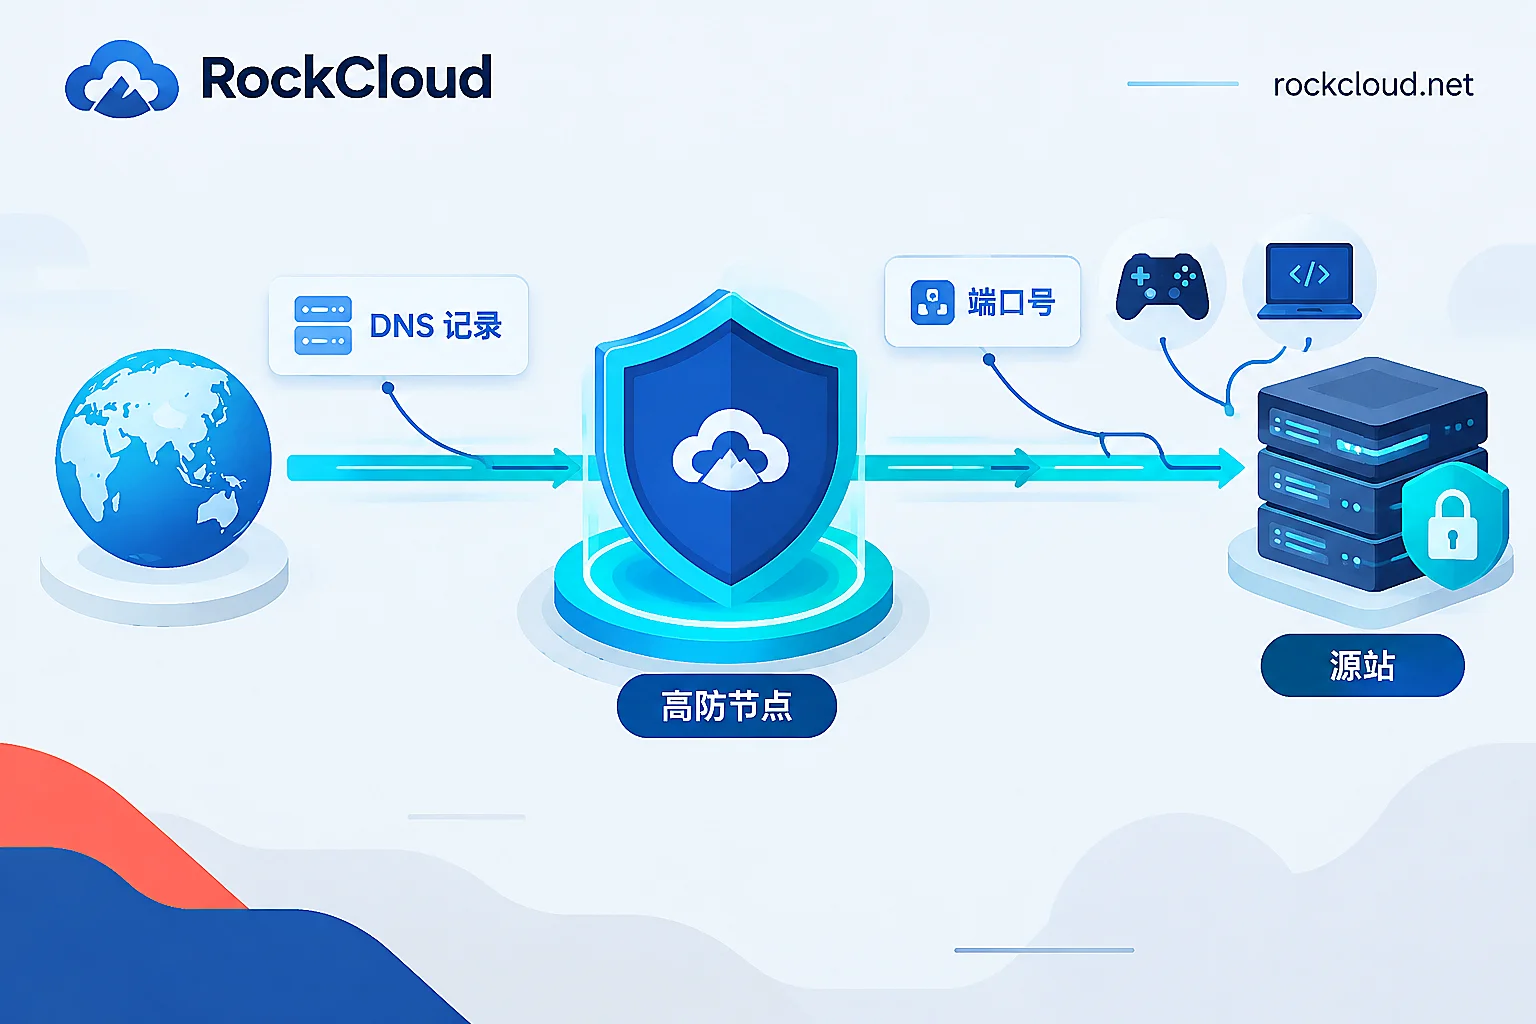
接入高防IP时,改的通常是访问入口而不是源站端口:网站业务改DNS,TCP/UDP业务配转发规则后再替换客户端连接地址。本文给出两类业务的接入步骤、需要改端口的情况、源站收口方法,以及源站IP已泄露时的处理。
0 条留言
 RockCloud-基石云安全-官方博客