单线高防便宜,主要是因为只采购一家运营商的带宽,也不需要BGP多线路由和冗余。省下的成本最后会变成非本网用户的跨网延迟,被攻击时这部分用户还可能连不上。本文讲清差价来源、单线够用的场景、下单前怎么验证,以及预算有限时怎样用前端防护层兼顾三网用户。
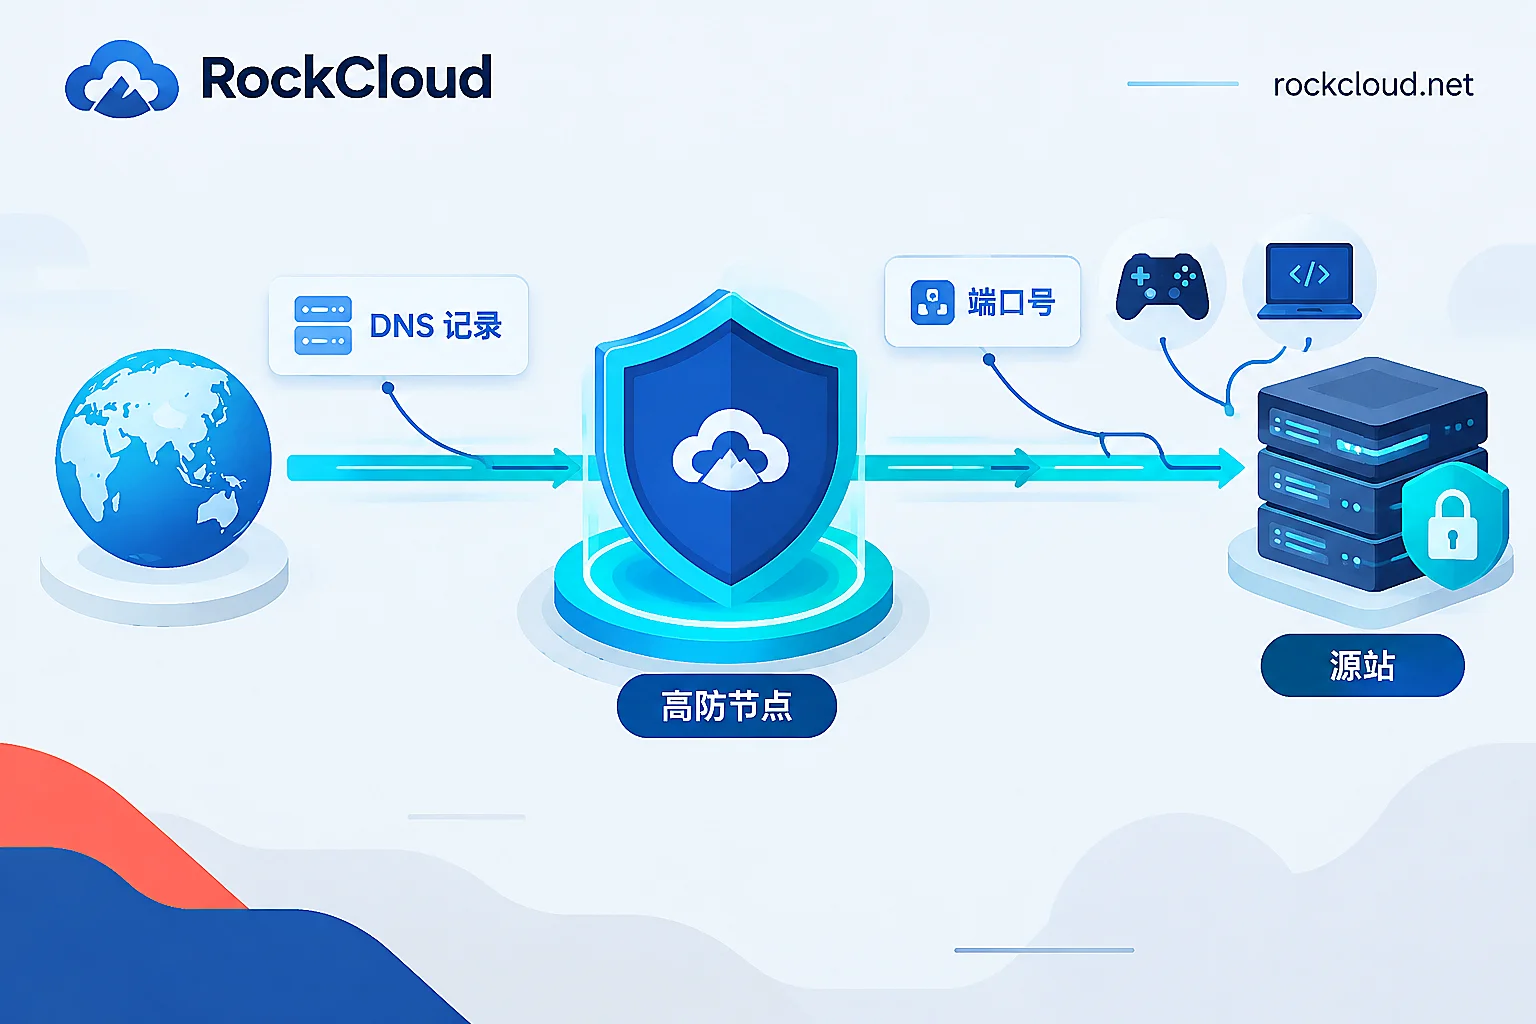
接入高防IP时,改的通常是访问入口而不是源站端口:网站业务改DNS,TCP/UDP业务配转发规则后再替换客户端连接地址。本文给出两类业务的接入步骤、需要改端口的情况、源站收口方法,以及源站IP已泄露时的处理。
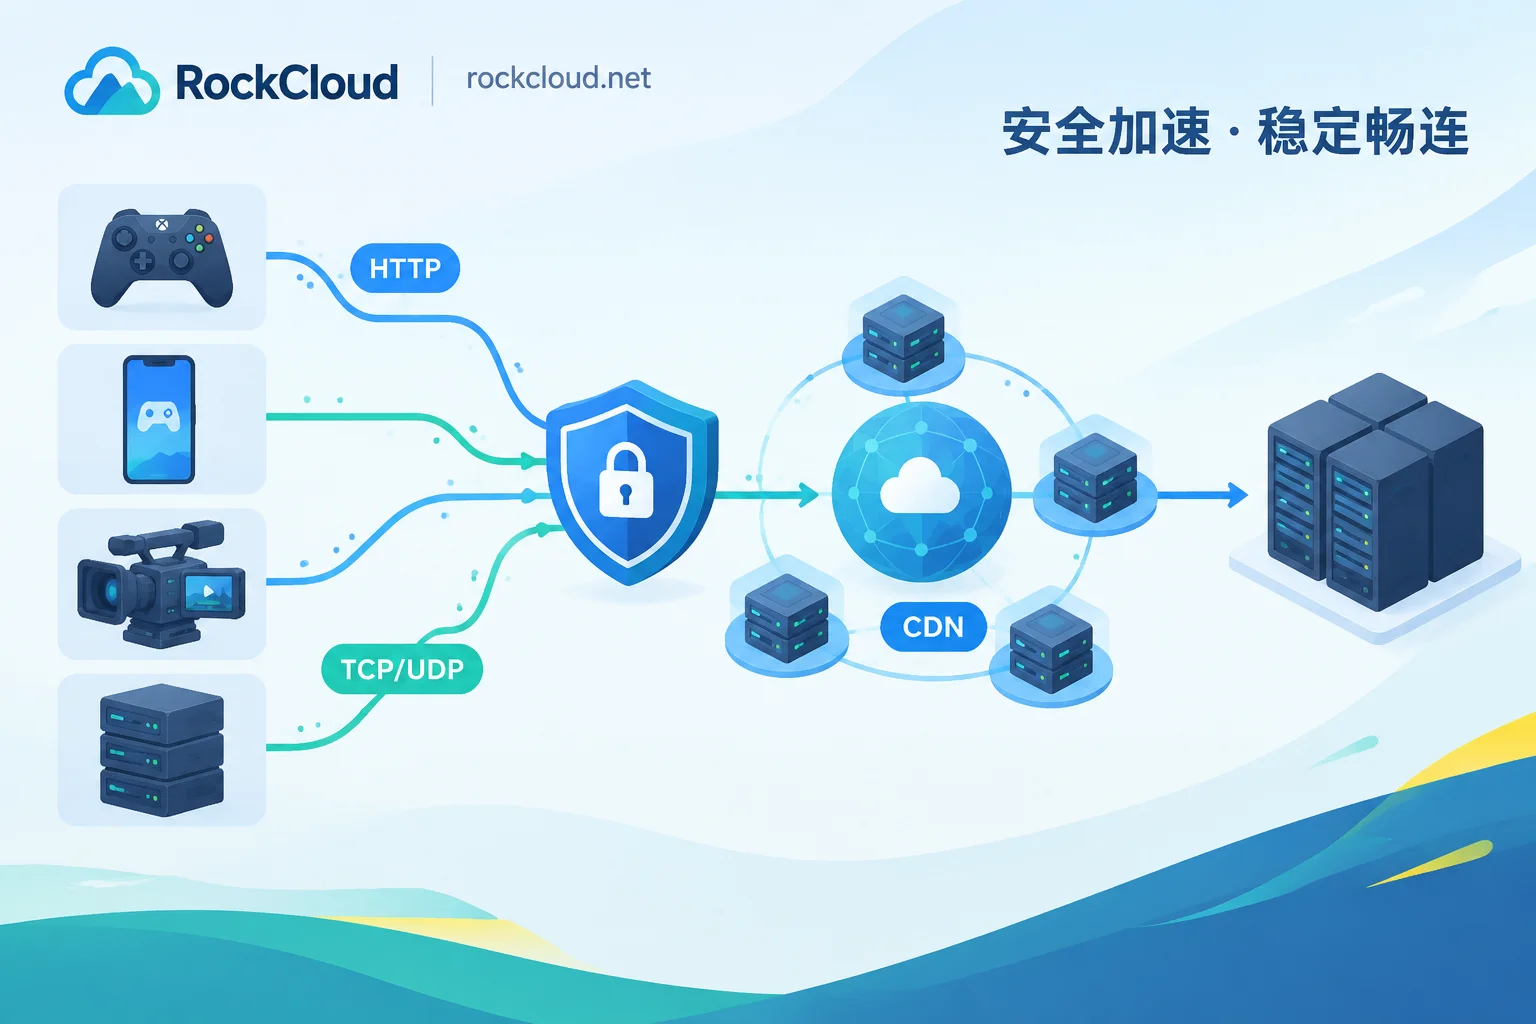
业务走HTTP/HTTPS就能直接接高防CDN;走原始TCP/UDP或私有协议,传统高防CDN接不了,要换成四层代理、高防IP或游戏盾。本文按协议、客户端、端口、源站隐藏要求四个判据选方案,并列出接入前要确认的真实IP、源站暴露和混合业务拆分问题。
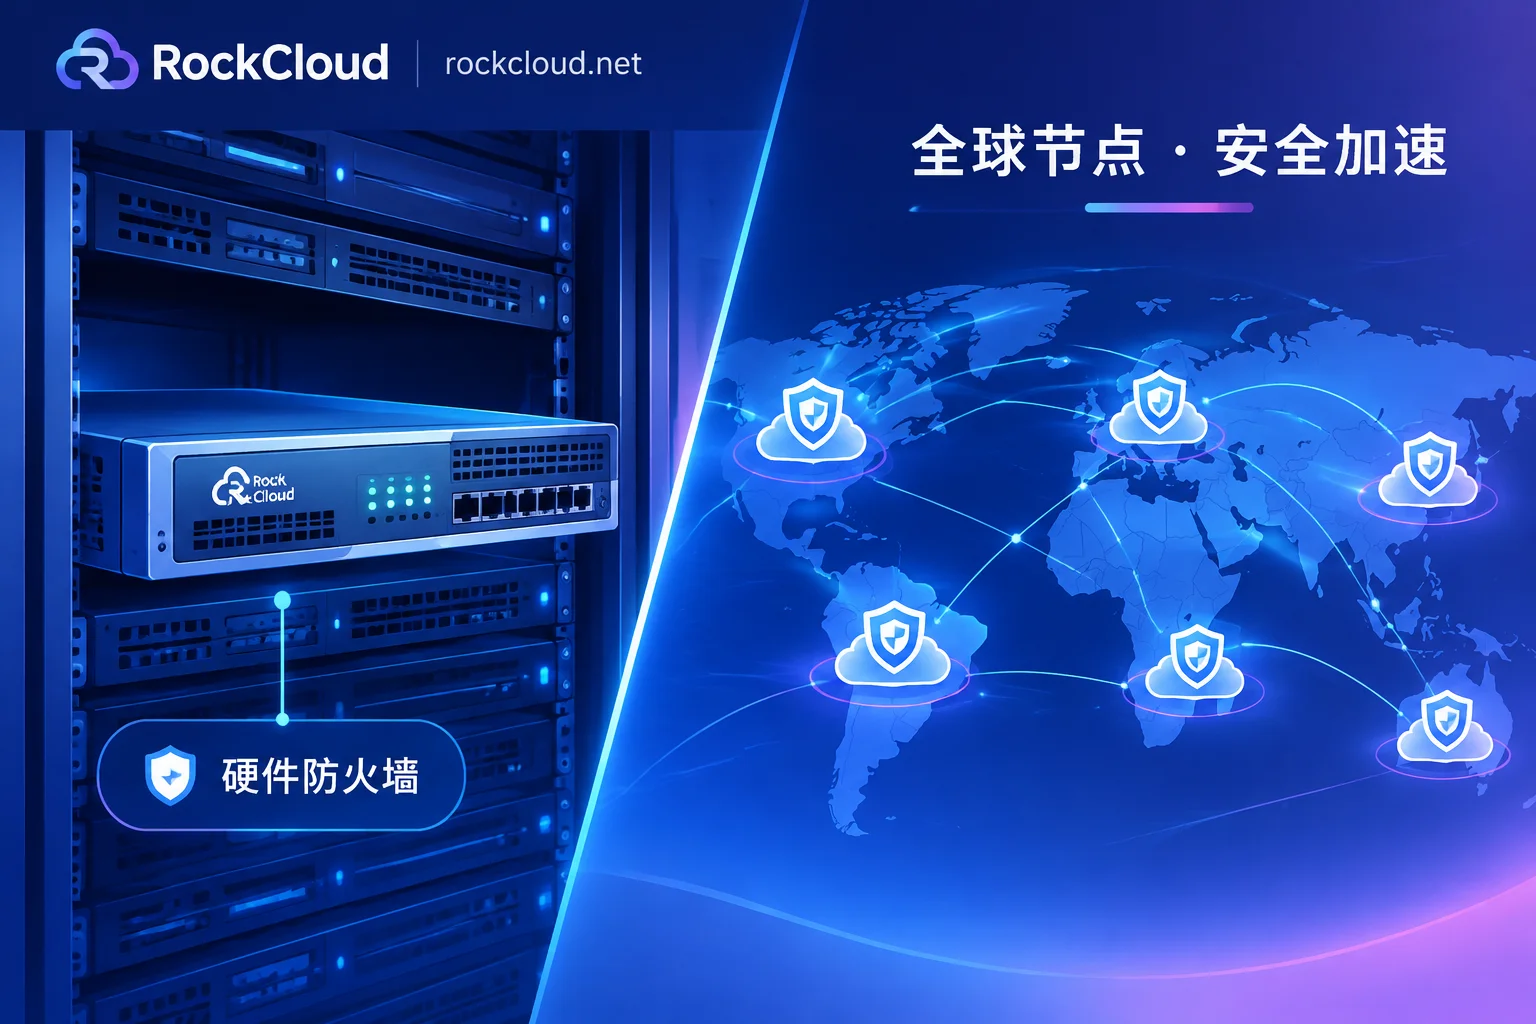
从部署方式、DDoS/CC承载、运维、成本结构和合规控制五个方面,对比云WAF与硬件WAF的差异。文章说明两者各自适合的业务场景、混合部署需要注意的问题,以及采购前应核对的条件,帮助网站、游戏、API和支付业务负责人判断该选哪一种。
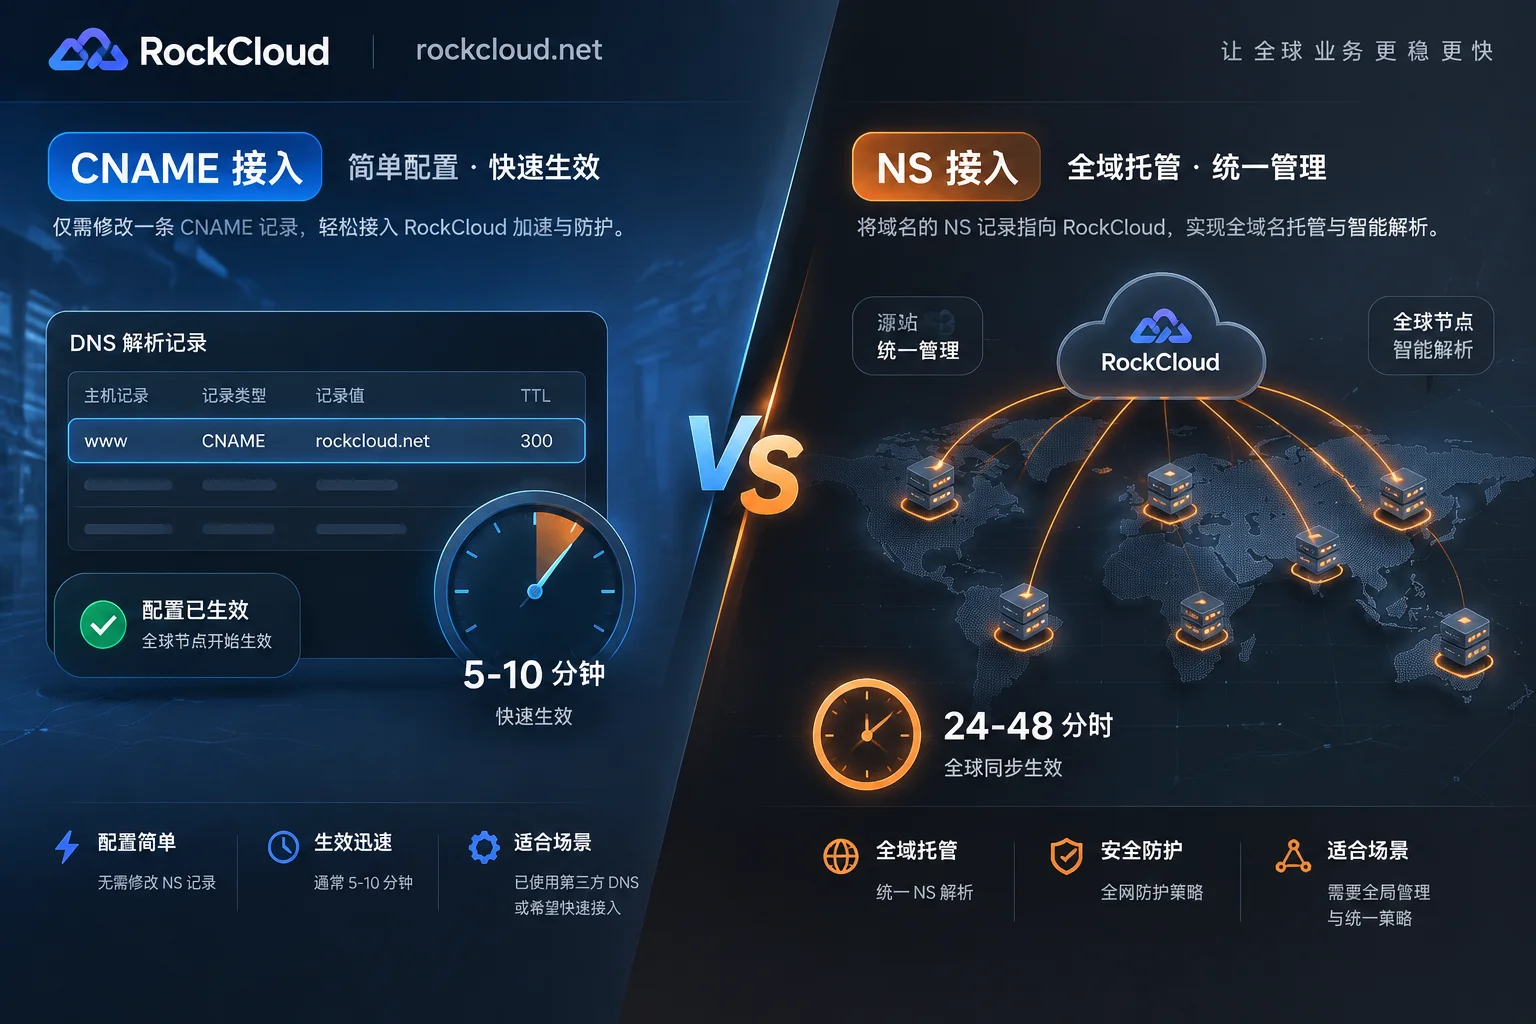
接入高防CDN并非必须修改NS记录。主流服务商同时支持CNAME接入与NS全托管接入。应急防击或复杂DNS架构业务首选CNAME接入,分钟级生效且易于回退;仅在需要全域名权威DNS防护、根域名无ALIAS支持或要统一托管全部子域时,才考虑改NS接入。本文给出两种方式的生效速度、防护边界差异及选型判据。
0 条留言
 RockCloud-基石云安全-官方博客