RockCloud-基石云安全-官方博客
普通CDN解决的是「快」,高防CDN解决的是「被攻击时还能活且保持快」。 两者的底层都能缓存静态文件、分发全球流量,但普通CDN(包括免费CDN)的节点按正常业务流量设计,面对DDoS洪水、高频CC或自动化接口刷量时,要么请求直接穿透打死源站,要么触发高额按量计费甚至被服务商下线域名;而高防CDN在边缘节点内嵌了Anycast分布式清洗、行为识别和WAF拦截,把恶意流量挡在回源链路之外。如果你的业务只是低风险个人博客或纯展示官网,普通CDN就够用;只要涉及登录交易、API接口、游戏活动、跨境业务,或者已经出现过突发卡顿与流量暴涨,就该换成高防CDN。
很多人在搜索「高防CDN」时,手里往往已经在用阿里云、腾讯云的普通CDN,或者套了一层Cloudflare免费版,心里真正纠结的是:普通CDN不也能缓存加速、隐藏源站IP吗?多花钱买高防CDN到底买的是什么?
一、普通CDN、免费CDN和高防CDN,到底差在哪?
把三类方案放到同一张业务场景表里对比,差异会非常直观:
| 对比维度 | 免费CDN(如海外免费档) | 普通商业CDN | 高防CDN |
|---|---|---|---|
| 核心定位 | 基础可用与轻量静态分发 | 静态加速与降低源站带宽 | 加速分发与攻击清洗一体化 |
| L3/L4 DDoS防护 | 仅抗常规小流量,大攻击易被降级或限流 | 无清洗或仅基础阈值,超限易穿透或进黑洞 | 边缘分布式Anycast清洗,抗大流量洪水 |
| L7 CC与接口防护 | 基础规则或高强度的全局人机验证(易误杀) | 默认不防或需另买独立WAF组件 | 内置CC行为识别、频控与智能WAF |
| 动态请求抗压 | 穿透直达源站 | 穿透直达源站,动态接口易被打满CPU | 先过边缘清洗与规则过滤,仅干净请求回源 |
| 账单风险 | 免费版受功能与带宽隐形限制 | 按流量/请求次数计费,被盗刷易出天价账单 | 支持按固定峰值计费,攻击流量不额外扣费 |
| 中国大陆访问体验 | 无大陆线路优化,晚高峰易丢包超时 | 国内节点需ICP备案,未备案只能走普通海外 | 环中国免备案节点可搭配CN2三网直连优化 |
| 出事时的人工兜底 | 无专属响应,规则调优全靠自己 | 工单偏基础加速排查 | 安全团队协助自定义规则、放行误杀与应急响应 |
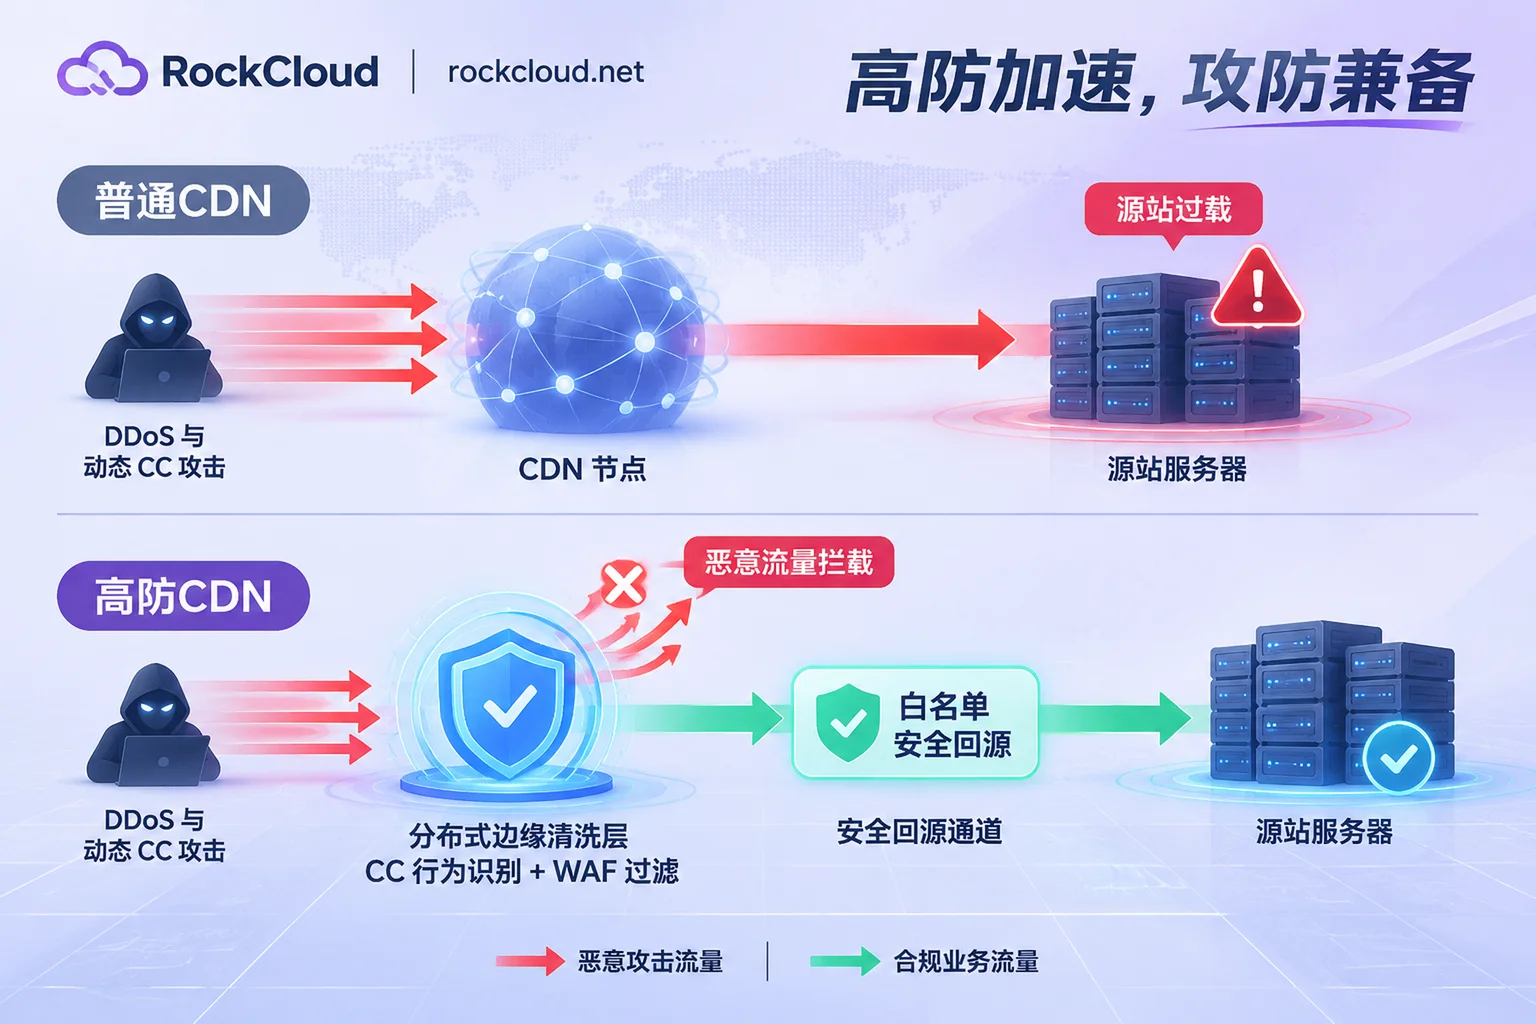
从架构上看,普通CDN更像单纯的「高速物流车队」,只管把图片、JS、CSS这类静态货物送到用户身边;而高防CDN是在「高速物流」的每一个中转站门口都设了安检与防爆闸机——正常用户走绿色通道就近获取内容,畸形数据包、高频CC脚本和注入Payload在边缘直接被剥离,源站看到的永远是已经洗干净的合规业务请求。
二、三个常见误区:为什么普通CDN「平时看着还行,出事立刻掉链子」?
误区1:「套了普通CDN就已经隐藏源站IP,黑客打不到我」
这是最常见也最致命的错觉。普通CDN确实能让外网DNS解析指向节点IP,但只要你没同步更换曾暴露过的历史IP、没有排查邮件发信头与旧子域名记录,或者源站防火墙没有设置「仅允许回源节点IP访问」,攻击者拿到真实IP后可以直接绕过CDN打击服务器。更常见的情况是:即便源站没暴露,普通CDN节点本身不具备大流量清洗能力,一旦遭遇超过其承受上限的攻击,部分服务商为了保护同节点上的其他租户,会直接暂停解析或强制回源,业务瞬间断网。关于源站暴露的排查路径,可以参考接入高防CDN为什么还会被打穿?拆解源站IP泄露路径与防绕过回源架构。
误区2:「站点图片都缓存好了,CC攻击打不动」
静态缓存只能分担首页静态资源和图片,真正耗尽服务器资源的攻击几乎都打在无法缓存的动态路径上——比如登录、注册发短信、站内搜索、商品筛选、支付下单或AI对话接口。普通CDN遇到这类请求只能原封不动穿透回源,只要每秒涌入几千上万个伪造请求,源站的PHP/Node进程、数据库连接池和CPU就会在几十秒内被拖垮。此外,如果你使用的是按流量或按请求数计费的普通CDN,攻击者刷一个晚上的大文件下载或高频请求,第二天就可能收到远超月租的欠费通知(详见CDN被恶意盗刷和DDoS攻击打出天价账单怎么办)。
误区3:「用海外免费CDN就能免备案兼顾国内速度」
很多站长因为业务没有ICP备案,直接套用海外免费CDN。海外用户在白天访问通常没问题,但一到中国大陆晚上20:00–23:00的高峰期,由于免费线路缺乏针对中国电信、联通、移动的优化回程,极易出现跨国绕路、严重丢包甚至间歇性打不开;一旦遇到针对性CC攻击,打开强验证模式又会把正常访客和搜索引擎爬虫一起拦在门外。
三、自查清单:你的业务现在应该用哪一种?
不用听销售堆参数,对照下面三类业务状态直接做决定即可:
1. 继续用普通CDN或免费CDN就够了
- 纯静态展示型官网、个人技术博客或内部测试站,没有登录、下单或高频查询接口;
- 所在行业几乎没有恶意竞争,也没有被扫段、勒索的历史;
- 即使网站意外中断数小时,也不会带来明显的订单流失或商誉损失。
2. 出现以下任一信号,建议立刻升级高防CDN
- 有核心动态接口:包含登录鉴权、短信验证、搜索、购物车、支付回调或对外开放API,需要识别并拦住模拟真人的高频Bot与CC请求(关于CC、DDoS高防与WAF的边界拆解,可查看CC防御要单独买吗?和DDoS高防、WAF的区别及避坑选型指南);
- 处于高关注或高对抗行业:如电商大促、在线支付、棋牌与游戏官网及活动页、直播点播、AI服务中转站、Web3等;
- 免备案且看重国内访问:源站在香港或海外,但核心用户在中国大陆,既无法使用国内备案CDN,又受不了普通海外线路的晚高峰卡顿;
- 需要可控的固定预算:担心按流量计费被恶意盗刷,希望把加速和防御打包进固定月费里;
- 已经出现异常征兆:服务器本机CPU和内存正常,但用户频繁反馈打不开、接口超时,或者日志里突然出现大量来自散列IP的规律性请求。
3. 边界提醒:高防CDN也解决不了的两种情况
在拍板购买前,必须先看清高防CDN的能力边界:
- 非HTTP/HTTPS的TCP/UDP全协议直连:例如手游、端游的对战长连接或非标端口通信,不能直接走Web高防CDN,这类业务需要采用私有协议封装转发的游戏盾来保护;
- 程序自身业务逻辑或代码漏洞:高防CDN自带的WAF可以拦截SQL注入、XSS、命令注入等已知与变形攻击,但无法替代源站代码自身的权限校验修复(比如越权访问他人订单)。
四、不想改NS也不想停服,怎么平稳切到高防CDN?
很多运维团队迟迟不敢从普通CDN切走,是担心「改NS生效慢、老用户断线、WAF把支付回调拦了没人管」。
如果你正在寻找能同时解决抗攻击、免备案跨境速度和可控账单的方案,可以直接考虑 RockCloud(基石云) 的高防CDN:
- 不改NS,一条CNAME零中断切换:不需要把域名NS迁走,DNS继续留在你原来的服务商,只需添加一条CNAME记录即可接入;切换期间新旧链路可以并行过渡,避免全网生效波动(具体接入逻辑见接入高防CDN要不要改NS)。
- 加速、清洗与WAF在同一条链路里:RockCloud把Anycast分布式DDoS清洗、CC防护与智能WEB防火墙(WAF)整合在同一个请求路径和同一个套餐内,防御不用另买。面板内可以一键开启基于OWASP核心规则集与机器学习的WAF引擎;遇到支付回调、特定API需要精细放行时,可由安全技术团队协助配置自定义规则与例外白名单,减少误杀。
- 免备案也能兼顾大陆三网速度:针对面向国内用户的海外源站,RockCloud可搭配CN2中国加速,经由香港、日本、韩国、新加坡等环中国边缘节点免ICP备案接入,走电信CN2 GIA、联通AS9929与移动CMI三网直连,改善普通海外CDN晚高峰丢包的问题。
- 按固定峰值计费,不怕被刷出天价账单:套餐默认按月、按固定峰值计费,不限流量与请求次数,DDoS/CC防御、WAF和全自动SSL均包含在内(详见定价说明),适合需要长期锁死安全预算的团队;正式采购前也可联系客服确定业务规格并申请免费测试。
最后一条实操提醒:如果你此刻正在被攻击才急着上高防CDN,切记不要只改解析——必须在接入的同时更换源站服务器IP,并在源站防火墙配置只放行CDN回源节点IP,彻底堵死攻击者绕过节点直打源站的后门。需要火线接入或应急协助,可以直接通过RockCloud安全响应联系页或Telegram(https://t.me/rockclouds)沟通处理。