分享云安全、DDoS 防御、CDN 加速与可靠基础设施的技术洞察。
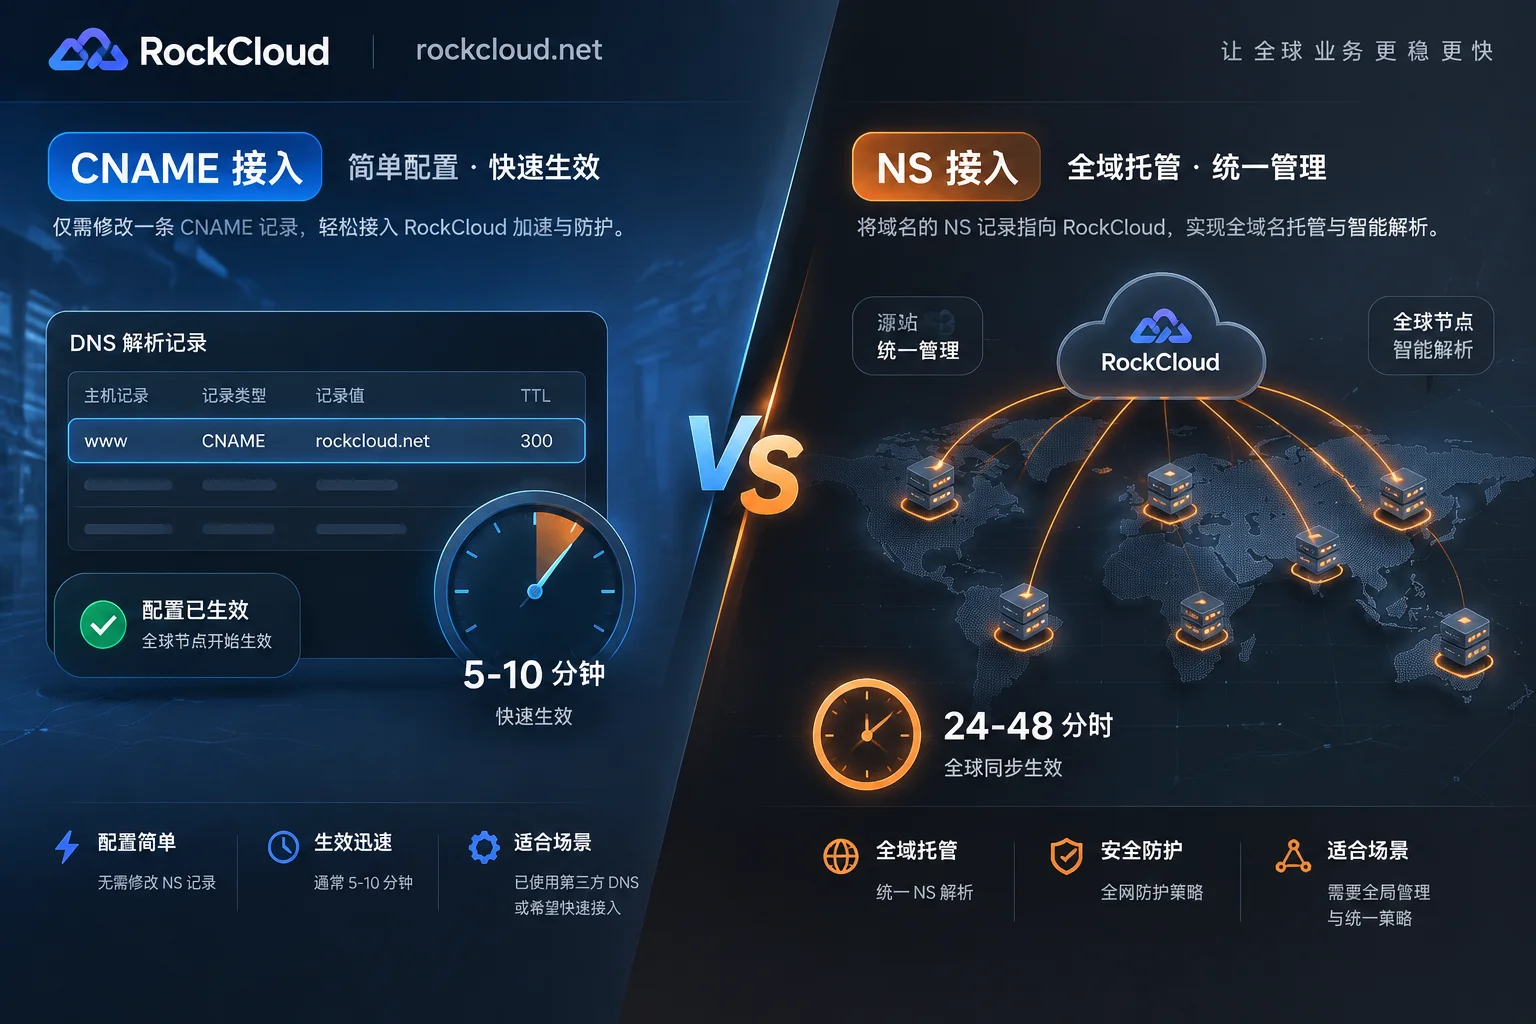
接入高防CDN并非必须修改NS记录。主流服务商同时支持CNAME接入与NS全托管接入。应急防击或复杂DNS架构业务首选CNAME接入,分钟级生效且易于回退;仅在需要全域名权威DNS防护、根域名无ALIAS支持或要统一托管全部子域时,才考虑改NS接入。本文给出两种方式的生效速度、防护边界差异及选型判据。
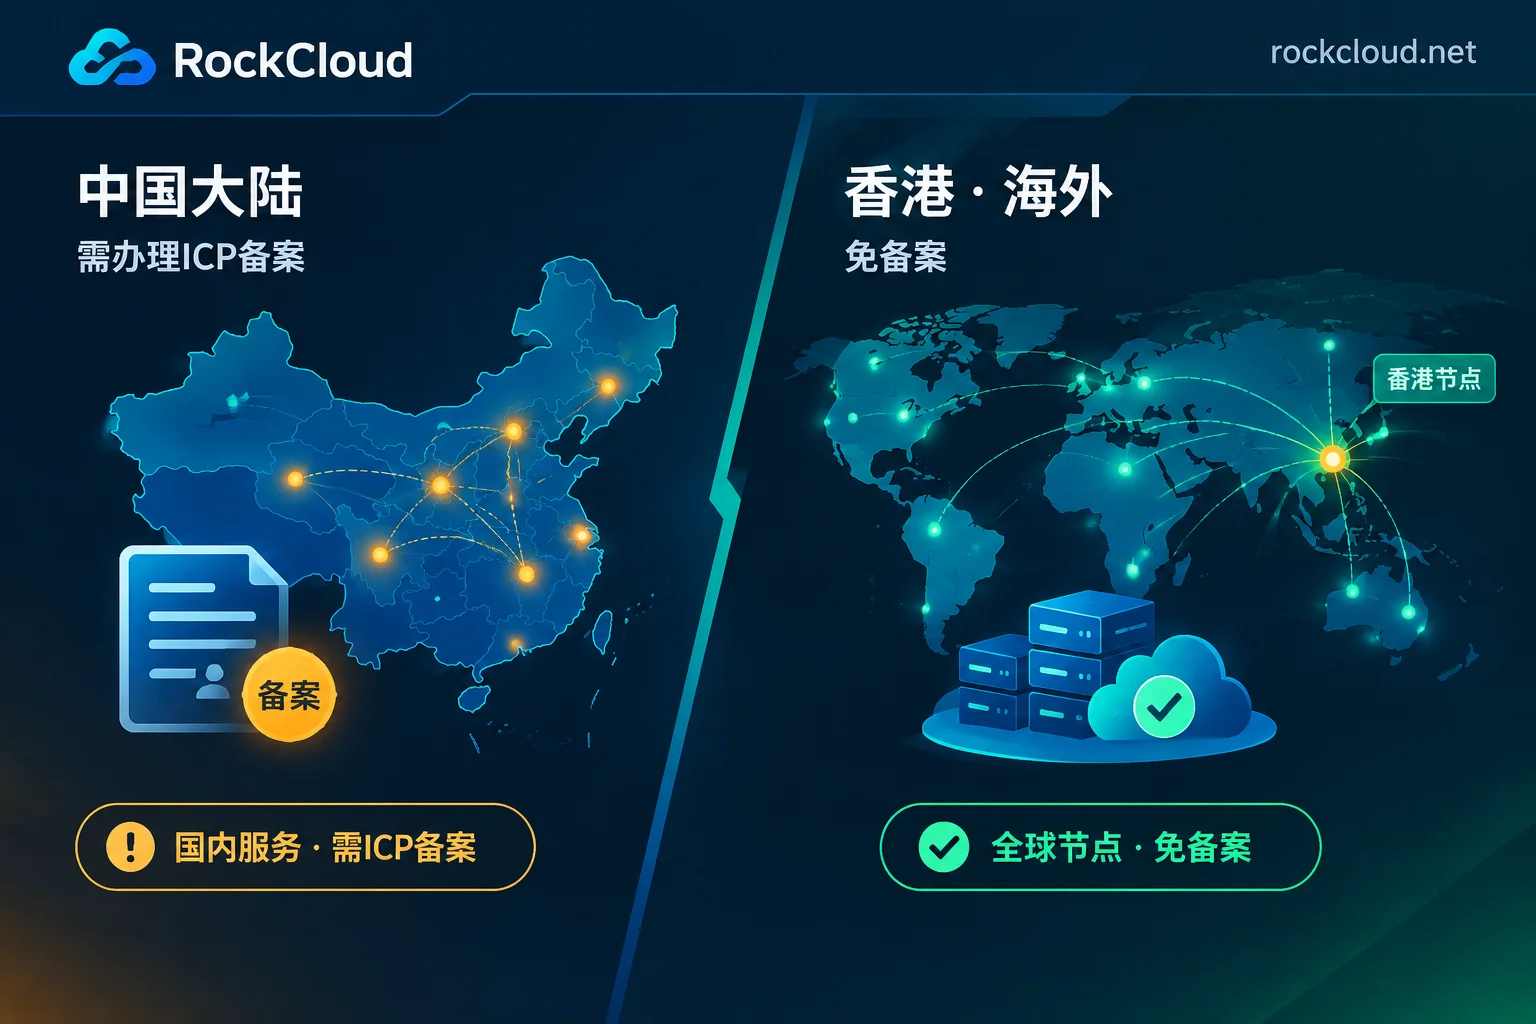
高防CDN是否需要ICP备案完全取决于节点物理位置,而非防护能力本身。使用中国大陆境内节点必须持有工信部ICP备案,使用香港或海外节点则无需备案即可接入。未备案域名或需要应急防护时,选用香港/海外节点配合CN2直连线路是标准做法。
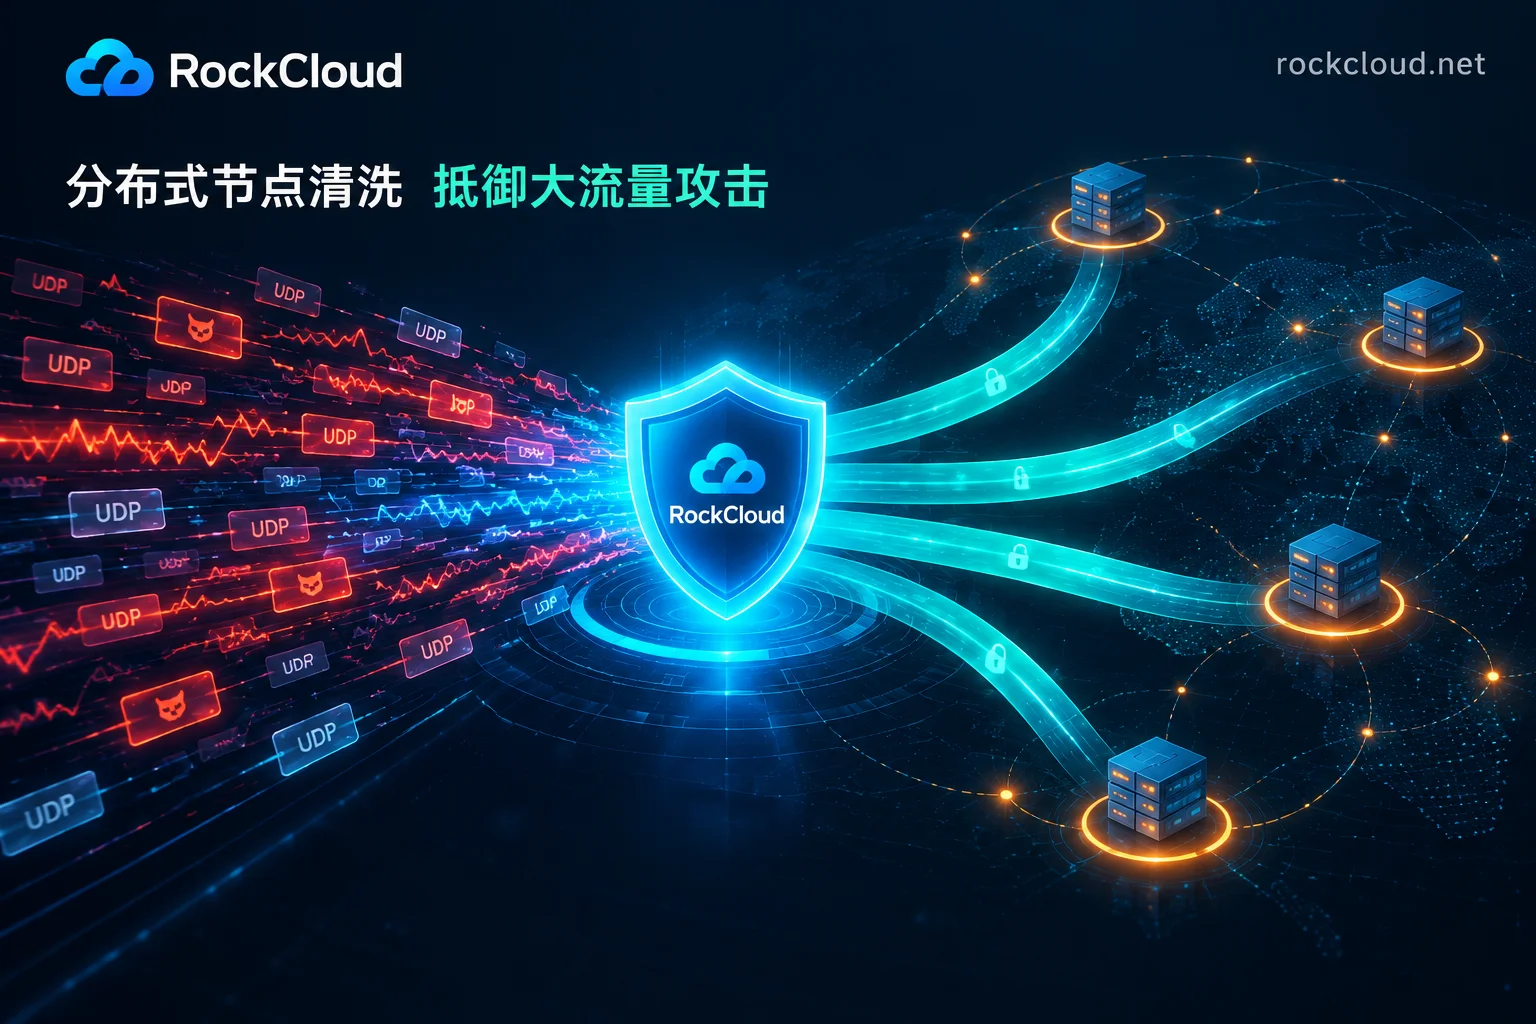
常规Web CDN无法代理UDP流量,少数四层CDN虽可反向代理UDP但存在延迟敏感与套餐门槛限制。UDP对战服务器遭DDoS攻击的主流选型是游戏盾(SDK封装+隐藏源站+毫秒级调度)或四层高防IP(全端口清洗但无协议加密),选择取决于客户端能否集成SDK与对延迟的容忍度。
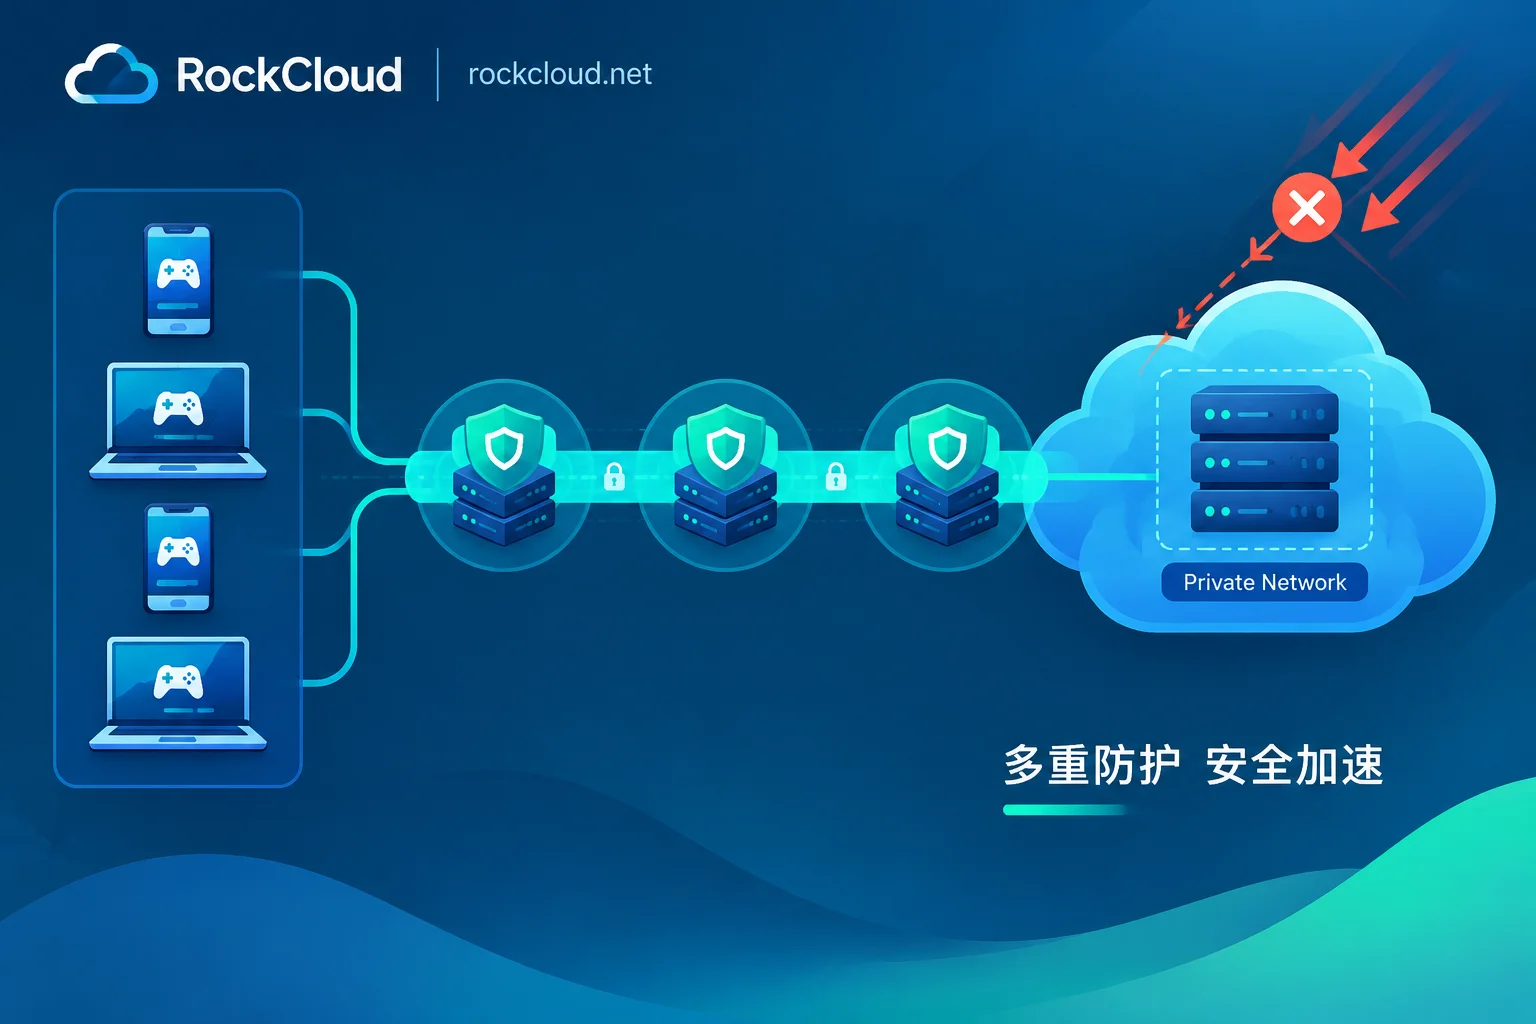
源站IP一旦暴露,攻击会绕过外层防护直打服务器,甚至被机房黑洞。本文按运维实际动手顺序给出处置:先用安全组白名单收口止血,再把客户端硬编码、DNS历史、外联回调等泄露途径封死,然后更换公网IP并把核心节点移入私网,最后按长连接与Web两条通道分别接入游戏盾和高防反代,并给出一套换完必须做的验证动作。
游戏盾和高防CDN的选型取决于业务协议层级、客户端形态、防御深度需求和源站暴露风险。HTTP/HTTPS的Web业务用高防CDN通过DNS修改即可接入,获得边缘缓存和通用DDoS/CC防护;TCP/UDP长连接及私有协议的原生游戏需要游戏盾,通过客户端SDK集成实现设备指纹、双向鉴权和协议加密,彻底阻断游戏业务逻辑层攻击。多数游戏采用混合部署:官网和更新服用CDN,核心战斗服用游戏盾。
0 条留言
 RockCloud-基石云安全-官方博客