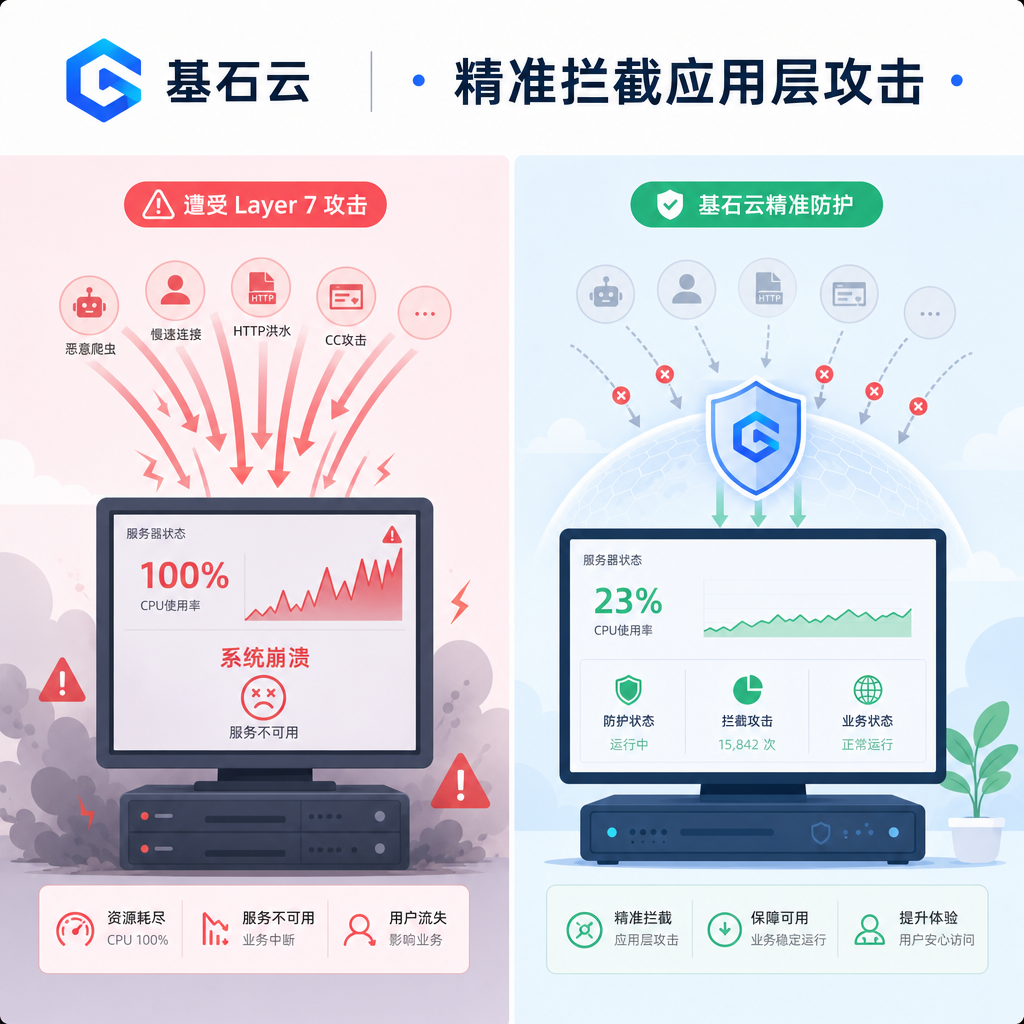
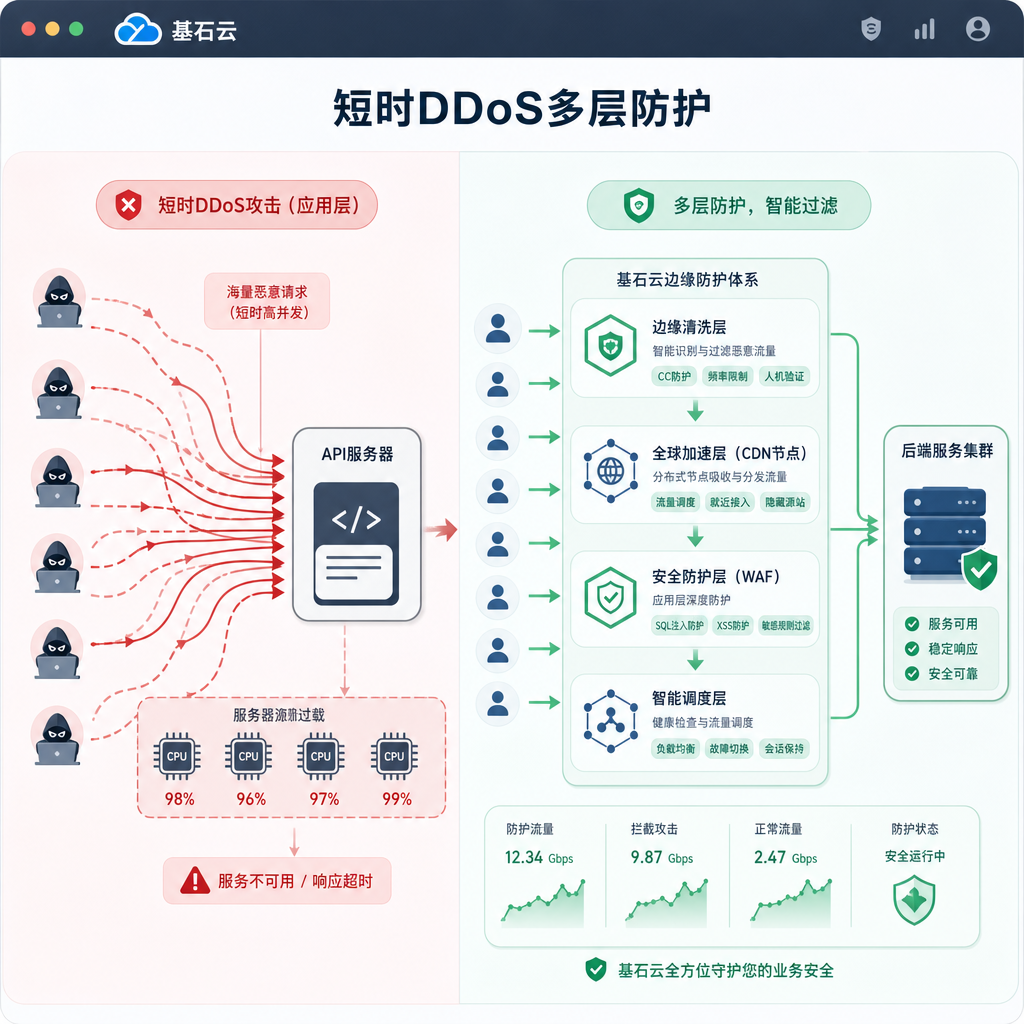
在许多技术团队的运维日常中,最让人头疼的莫过于这类场景:系统告警声骤响,服务器 CPU 占用率瞬间封顶,应用接口大面积超时,但网络入口的带宽监控曲线却依然风平浪静。这种“不见流量、只见瘫痪”的异常表现,正悄然成为当前网络安全威胁的主流。行业安全研究机构在 2026 年 7 月 22 日发布的最新应用层安全报告指出,过去两年间应用层(Layer 7)攻击...
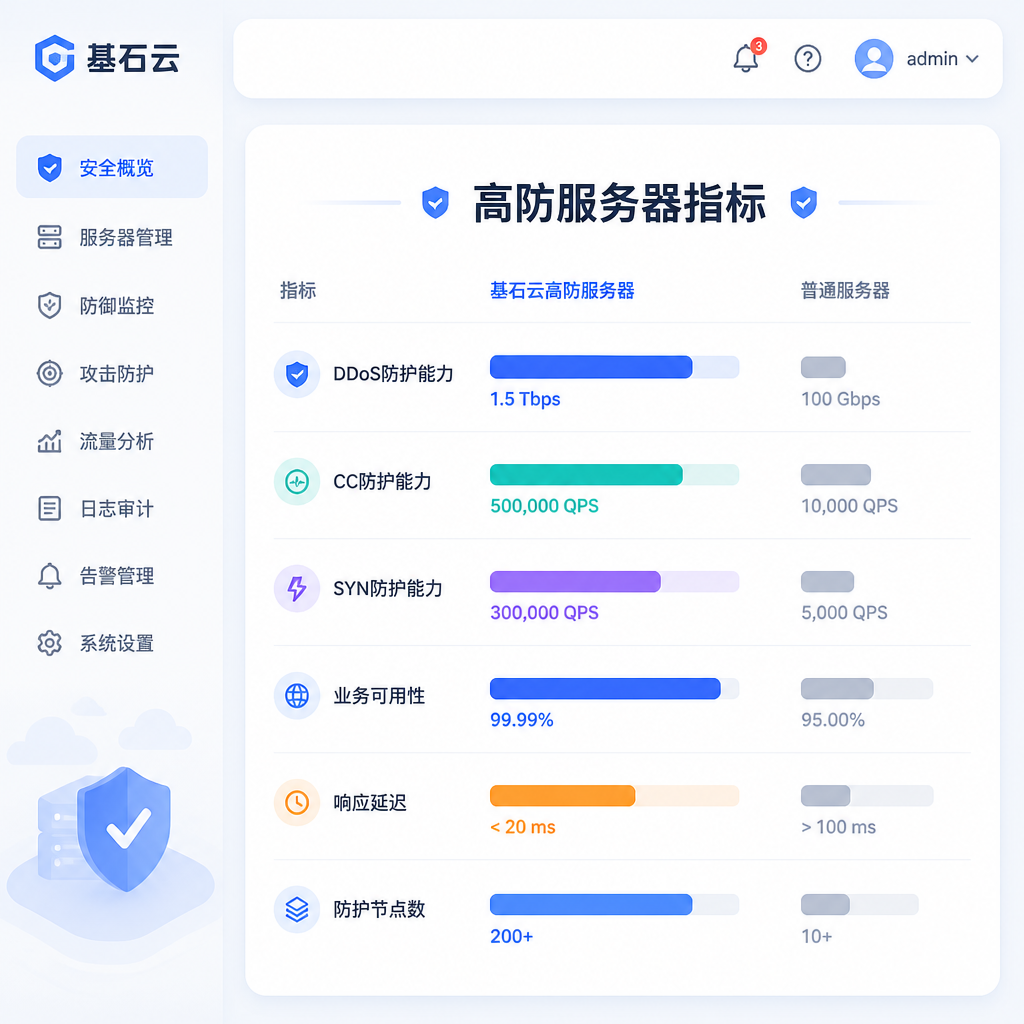
在面对网络攻击时,很多技术团队倾向于简单粗暴地“堆带宽”。为了保障业务连续性,不少企业为此配置了高防服务器,企图以充裕的流量带宽换取安全感。然而,最新的行业研究表明,这种传统的防御逻辑正在面临严峻挑战。根据安全机构在2026年7月发布的网络安全调查数据,企业应对应用层(Layer 7)攻击的平均非计划停机成本已飙升至每分钟7530美元,平均缓解时间(M...
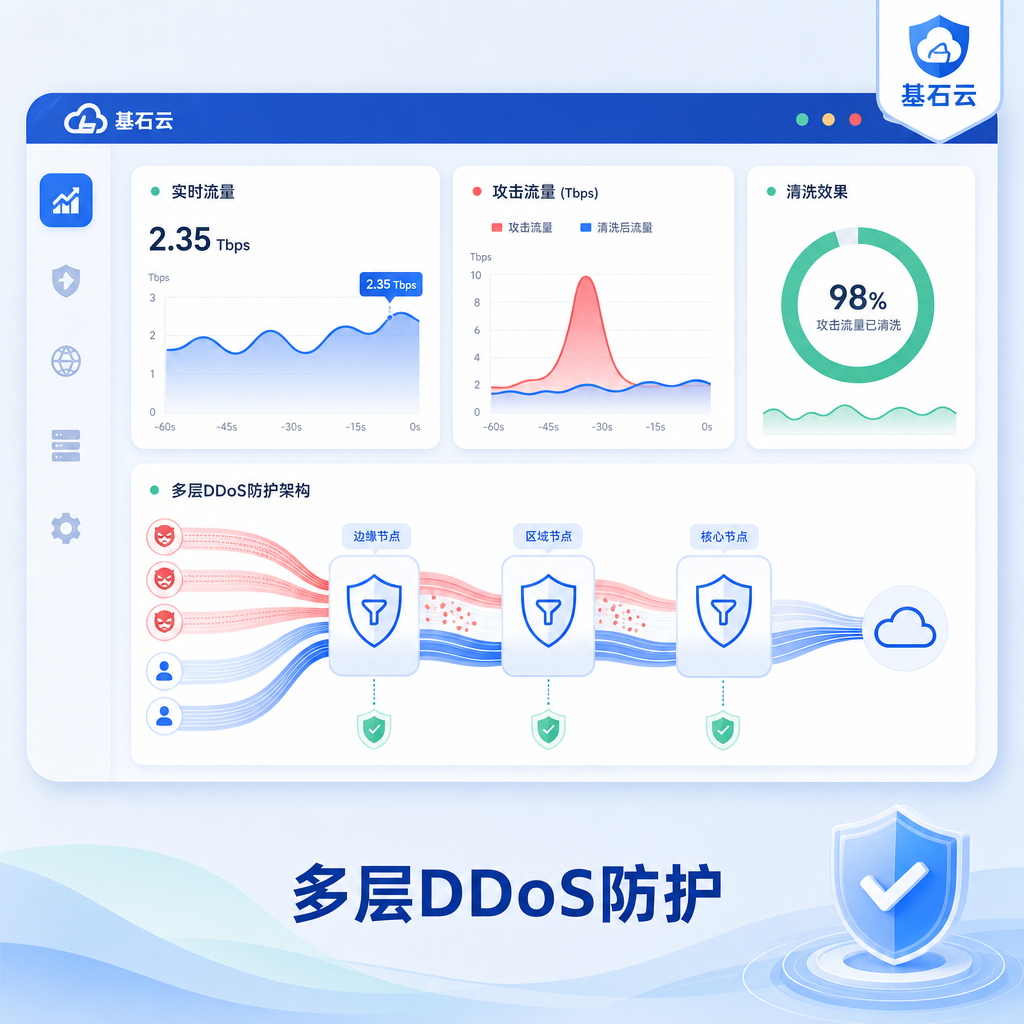
7月中旬一份行业报告刚出炉,网络层超1Tbps的DDoS攻击在2025年达到329次,相比2023年的22次几乎涨了15倍,最大峰值1.55Tbps。APAC地区还扛了超67%的应用层攻击。多层混合成了常态,AI又把发动门槛压得更低。很多站长这时候会搜:高防CDN到底怎么配,才能扛住这种量级?下面按真实操作路径拆开讲。先别急着上全套规则。确认你的业务是...
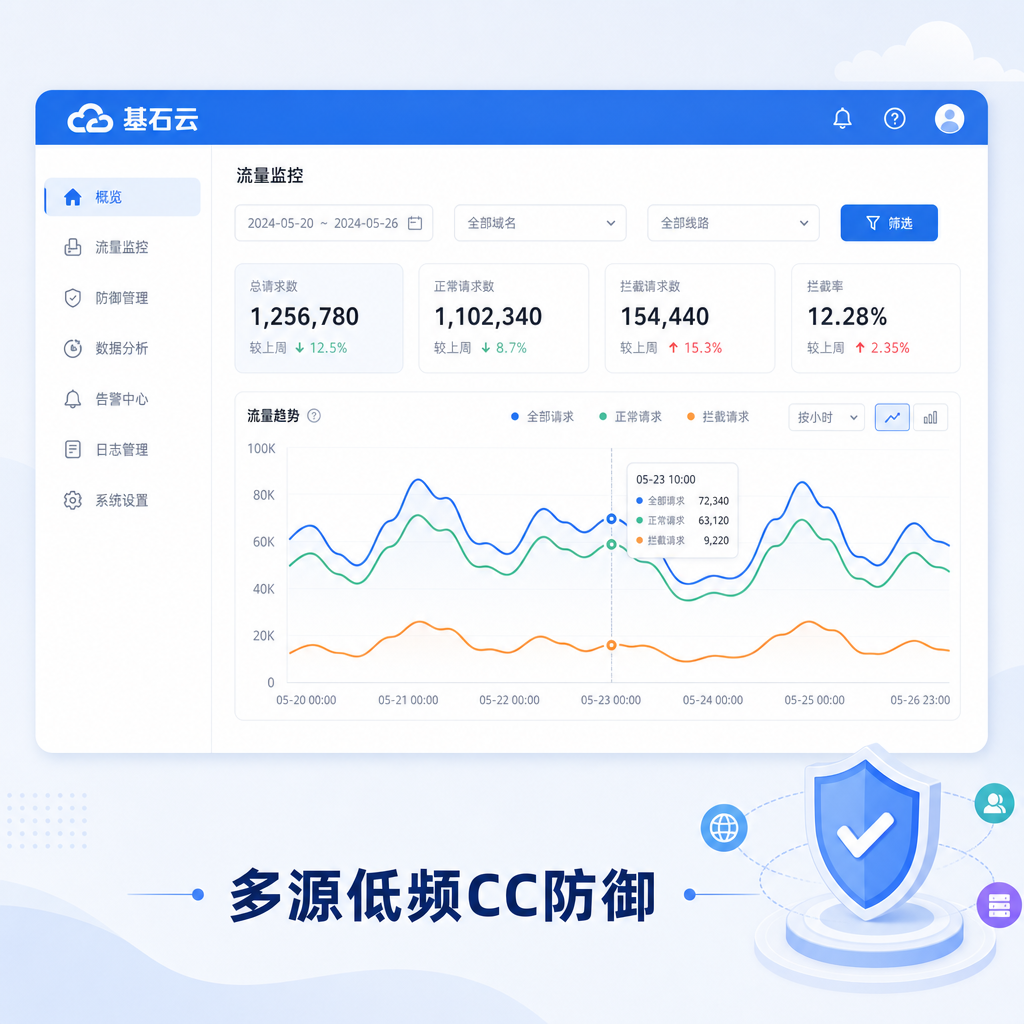
凌晨三点,某大型内容互动平台的运维终端连续弹出了数据库连接池告警。后端服务器的 CPU 使用率在数分钟内由 18% 飙升至 95%,但配置在边缘节点的 WAF 仪表盘上,单 IP 请求速率监控却全处于绿色安全区间。系统正在承受巨大的访问压力,既有防护规则却未能拦截流量。这种反常现象复刻了近期网络安全团队披露的一起典型事件:攻击者调动 120 万个独立 ...
最近一段时间,应用层DDoS明显加速,很多从业者都感受到了这种变化。攻击不再一味追求超大流量砸带宽,而是转向更精准、更短促的方式。2到3分钟的突发洪水从分布式IP池打过来,专门瞄准登录页、支付接口或者核心API,时间卡得刚好,往往在静态阈值触发前就结束了。数据上看,API被攻击的频率比传统网站高出好几倍,有的统计甚至显示相关活动激增显著。单看每个请求都...
0 条留言
 RockCloud-基石云安全-官方博客