只是一个默认分类

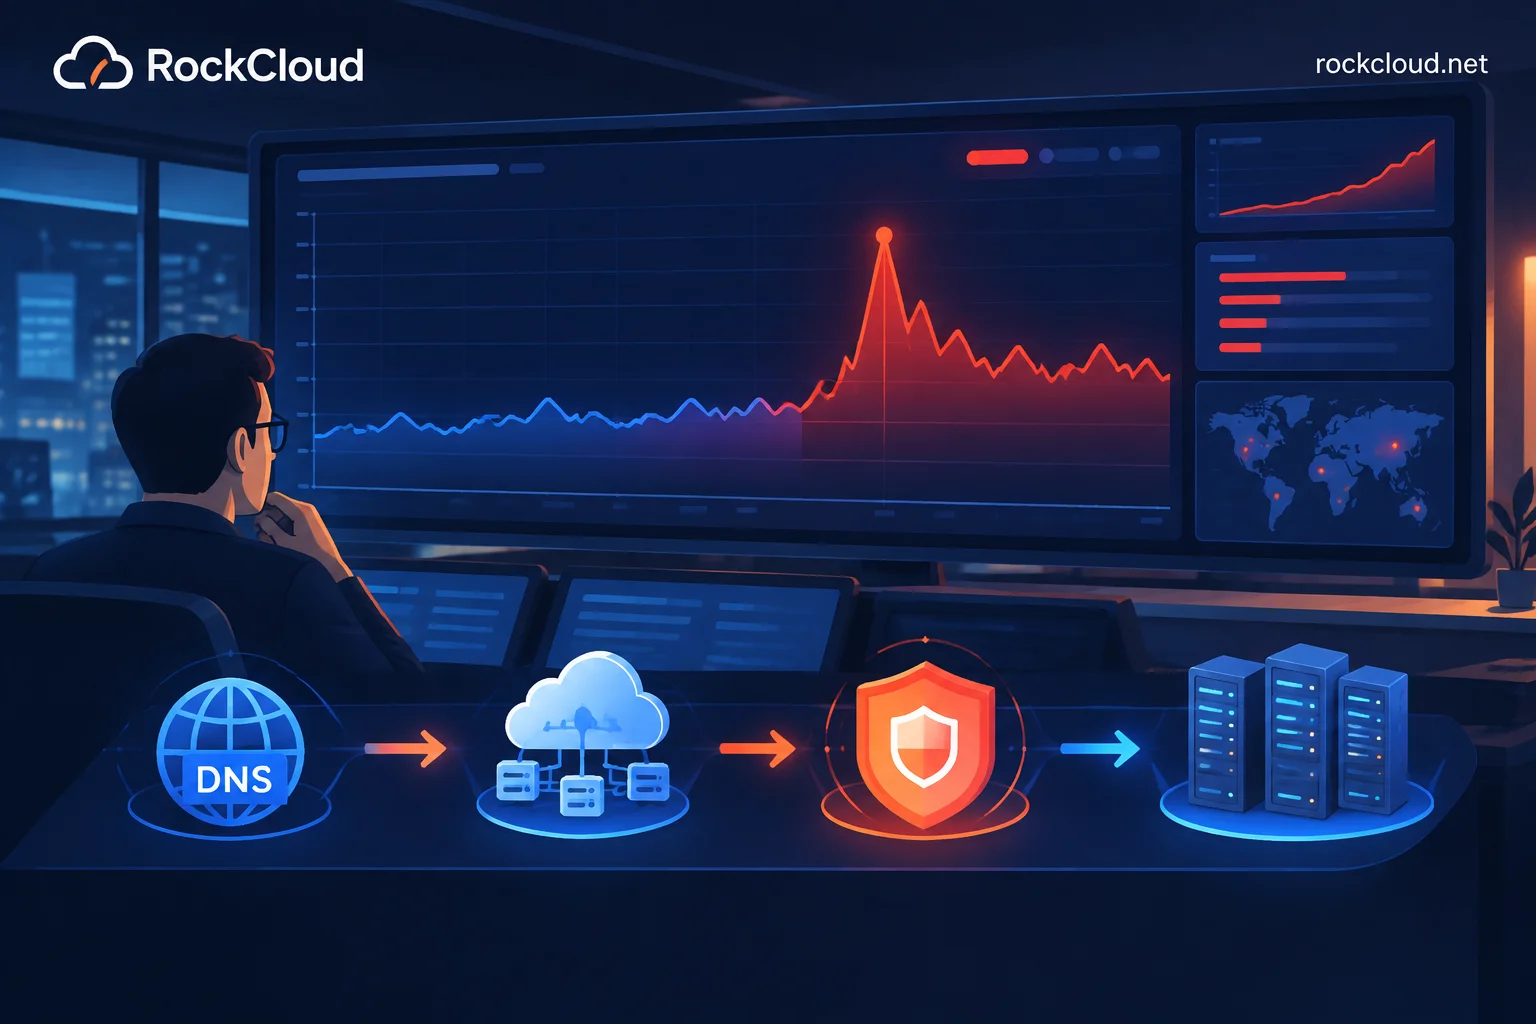
网站正在被大流量攻击:快速挂载CDN的接入顺序与收口要点

攻击已经打进来时,挂CDN不是注册账号就完事。本文按实际动手顺序给出:先在CDN侧配好回源与证书、用hosts验证通路、再切DNS、然后收口源站防火墙或换IP、最后开边缘紧急模式,并说明TTL缓存、API业务不能上质询、源站已被黑洞等几种例外处理。

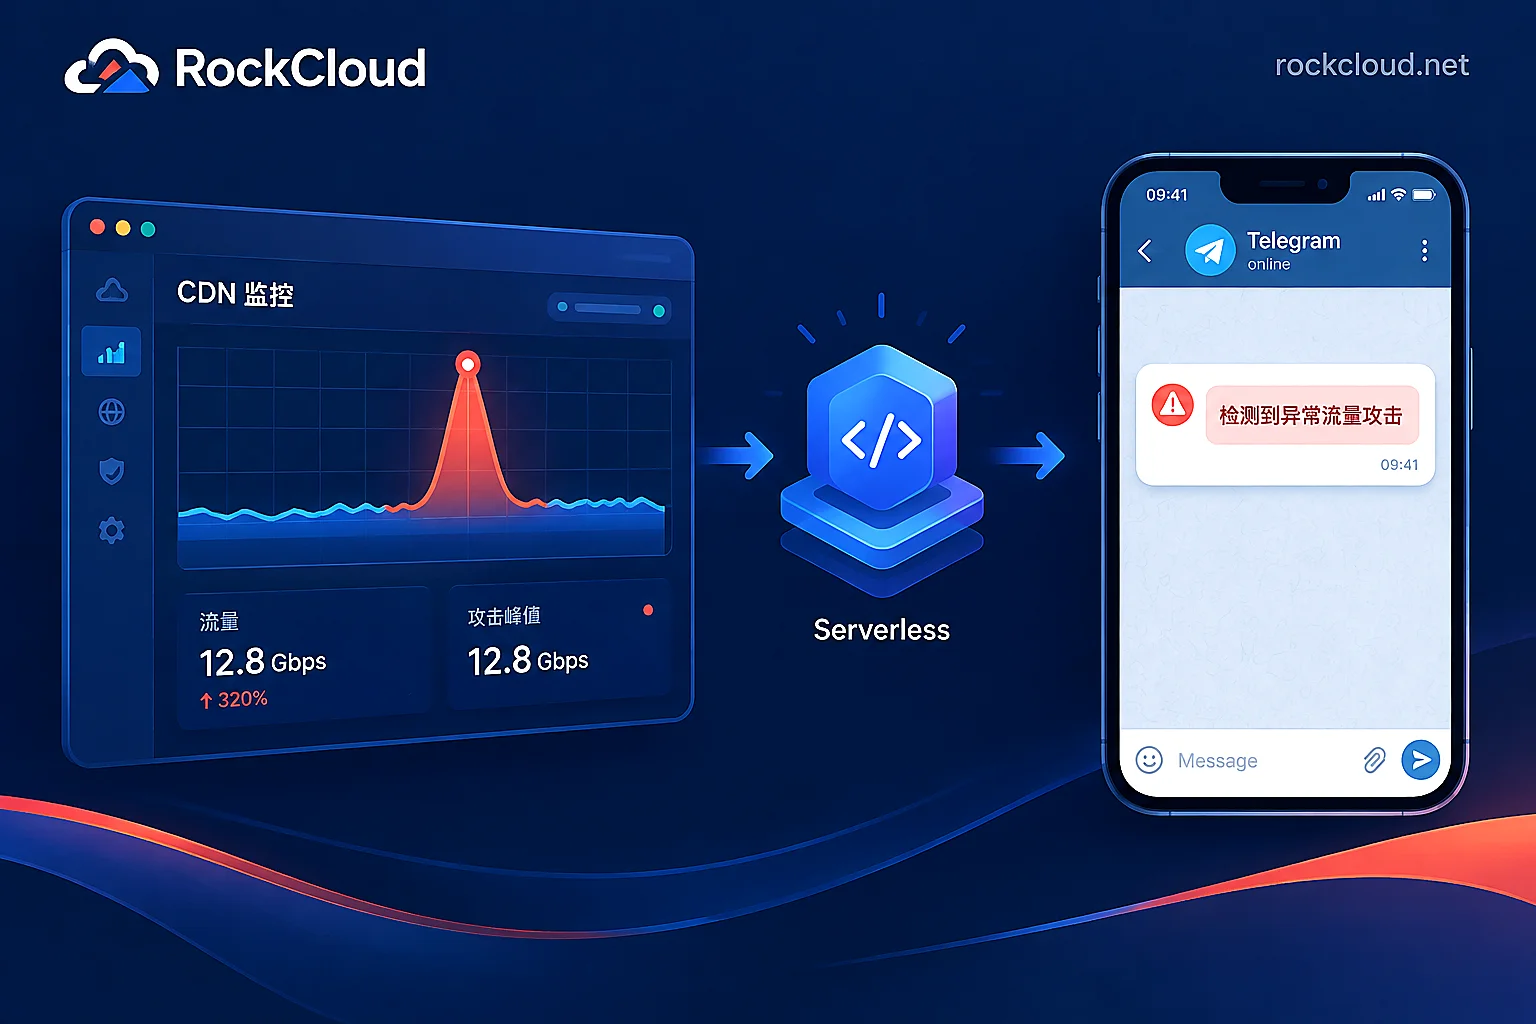
CDN数据怎么推送到Telegram:原生绑定、Webhook中转与定时报表三条路径

把CDN的攻击拦截、带宽突增、源站5xx和证书到期推到Telegram群,先看控制台有没有原生Telegram通道:有就填Bot Token和Chat ID直连;只有通用Webhook就加一层Serverless转换;要日报和Top统计则走日志或OpenAPI定时聚合。文中给出Bot创建、chat_id获取、转发脚本、告警收敛与速率限制避坑的完整操作顺序。
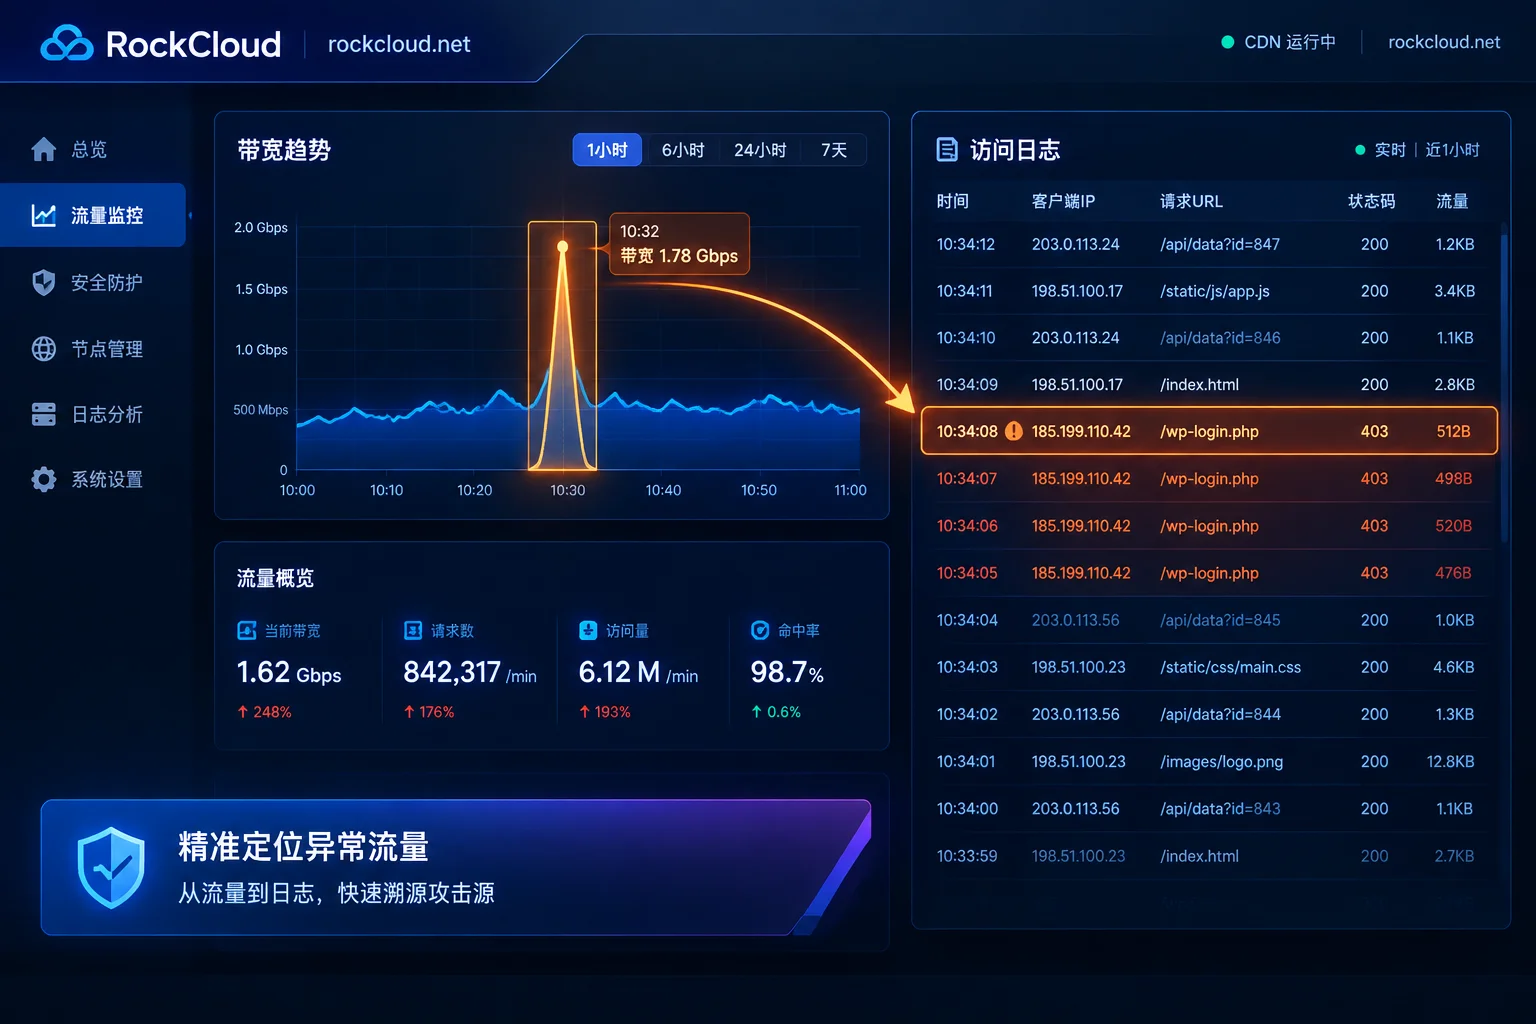
CDN控制台怎么看流量和网络日志:从看板异常点定位到单条请求

CDN控制台分看板和日志两层:看板回答“什么时候、涨了多少”,日志回答“谁在请求、请求了什么”。本文给出三分钟巡检顺序、必须核对的日志字段,以及流量暴涨、命中率骤降、403陡增、502/504四类异常的排查动线和常用统计命令。

大模型API接口被盗刷怎么限流:先止血、再按Token维度分层设阈值

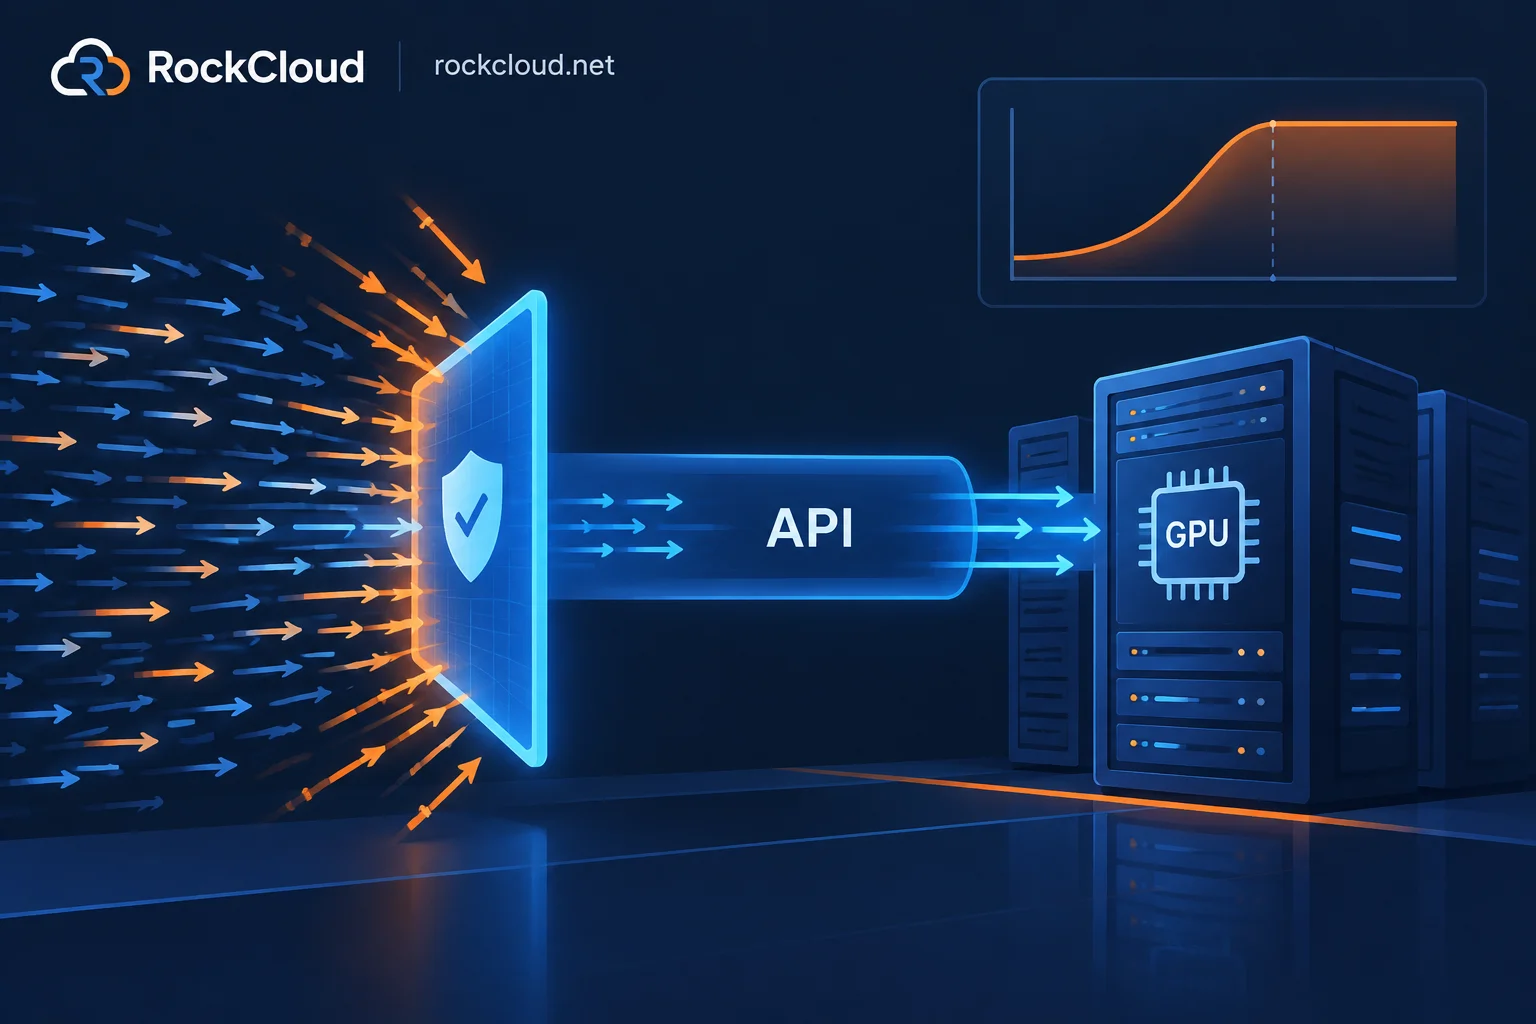
大模型API被盗刷时,按IP限RPS往往拦不住,因为成本压在Token和推理时长上。本文给出第一小时的止血顺序(轮换密钥、设消费硬上限、边缘按路径限频、隐藏源站),说明限流必须覆盖的四个量(频次、并发、上下文长度与max_tokens、TPM),以及网关层的复合键限流、429响应与日消费熔断配置方法。

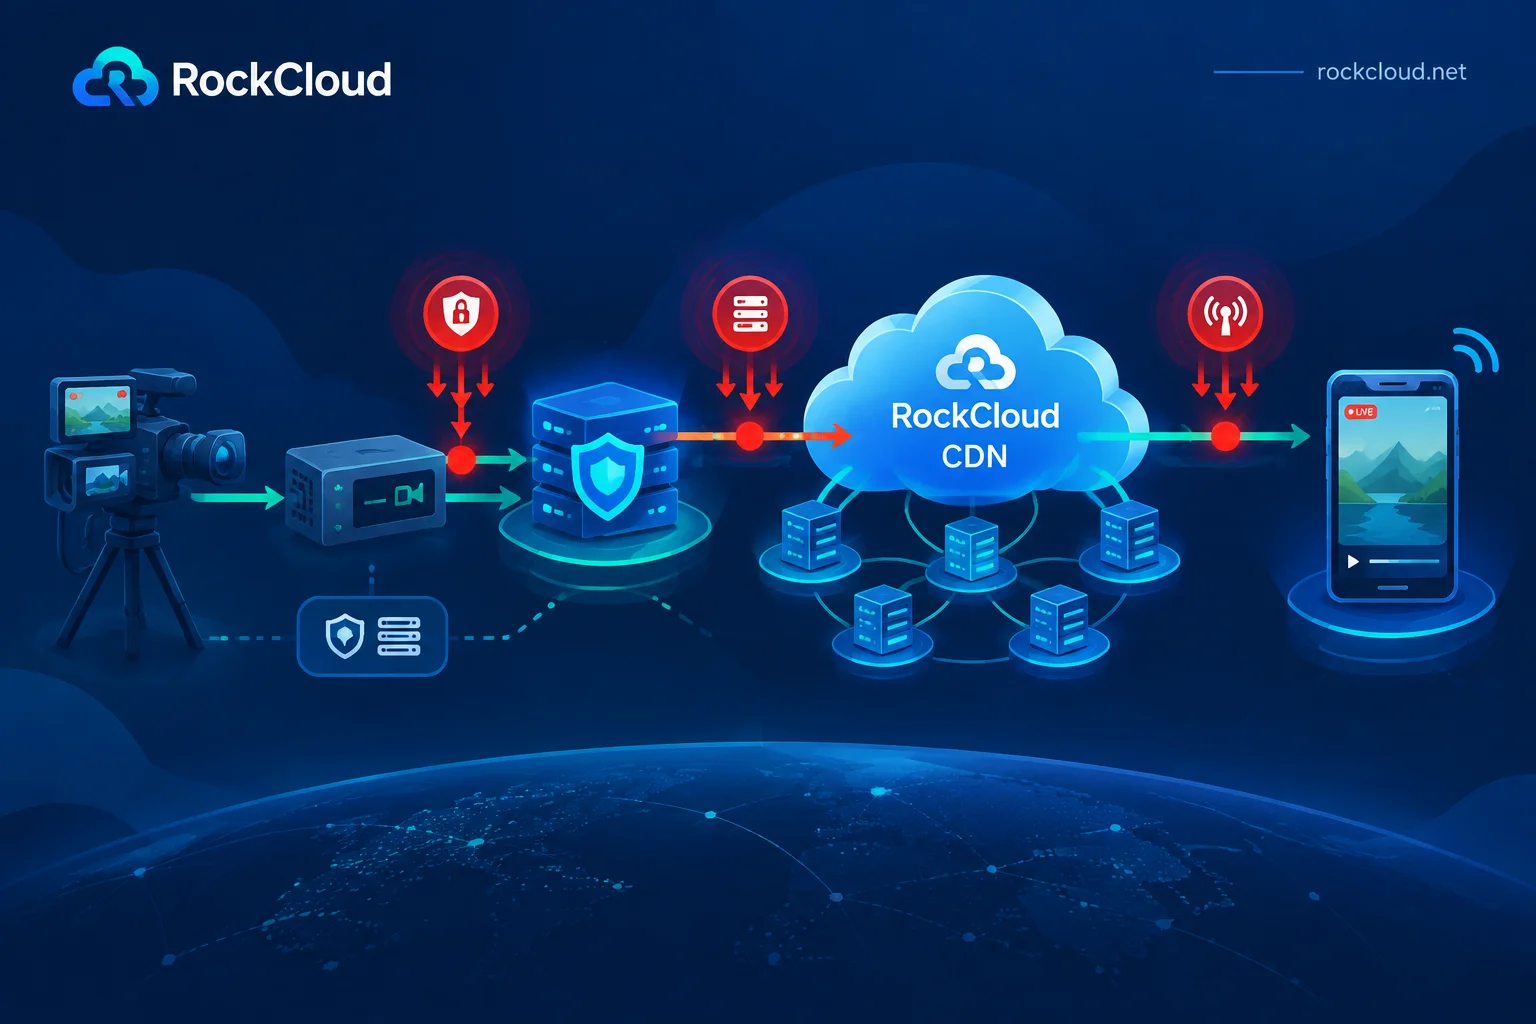
直播推流被CC攻击卡顿怎么处理:先定位受损层,再按序止血

直播卡顿、频繁断流时,先用十分钟分清是信令鉴权接口被刷、播放侧穿透回源打满源站,还是推流端口被空连接耗尽,再按对应层级做限流、缓存收敛和端口收口。文章给出可直接照做的排查顺序、各层处置动作、源站隐藏的正确先后,以及事后架构加固要点。