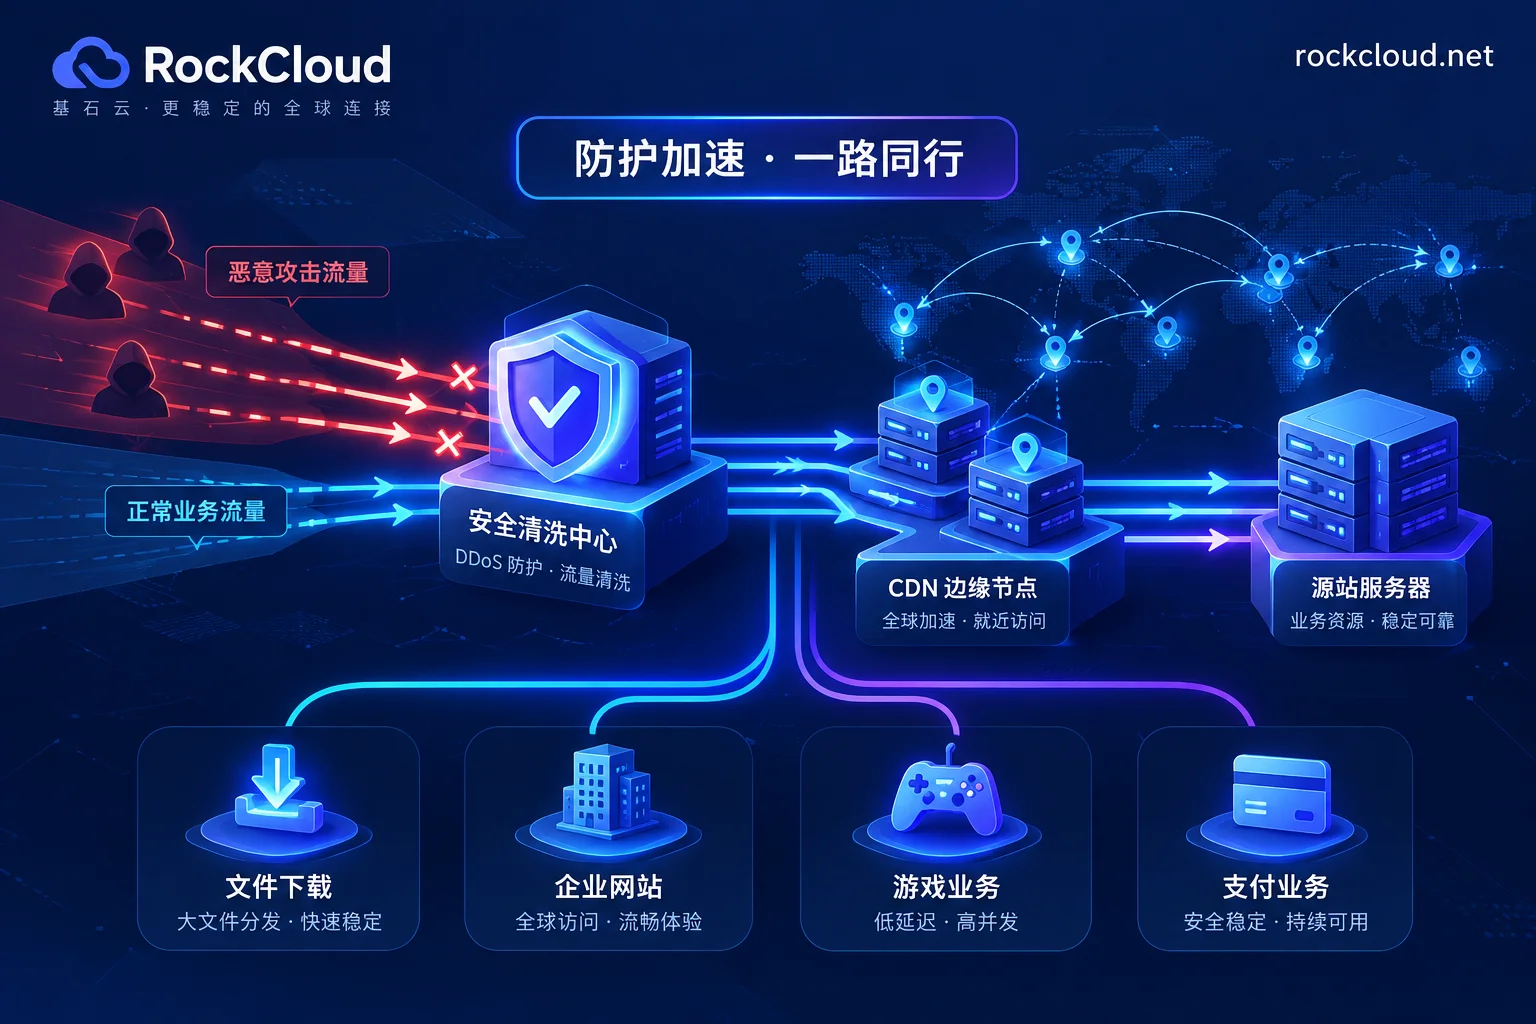
当业务遭遇突发DDoS攻击,每一秒都在流失用户与收入。本文总结了在攻击发生时的紧急避险指南,探讨如何通过RockCloud高防CDN实现“分钟级”快速接入,不仅隐藏源站,更实现防御与加速一体化,助力业务在风暴中平稳运行。
在DDoS流量攻击之外,应用层的安全威胁正变得愈发隐蔽。本文探讨当下Web应用面临的自动化扫描与漏洞攻击风险,并介绍如何通过RockCloud智能WAF实现一键式防御与自动化合规。
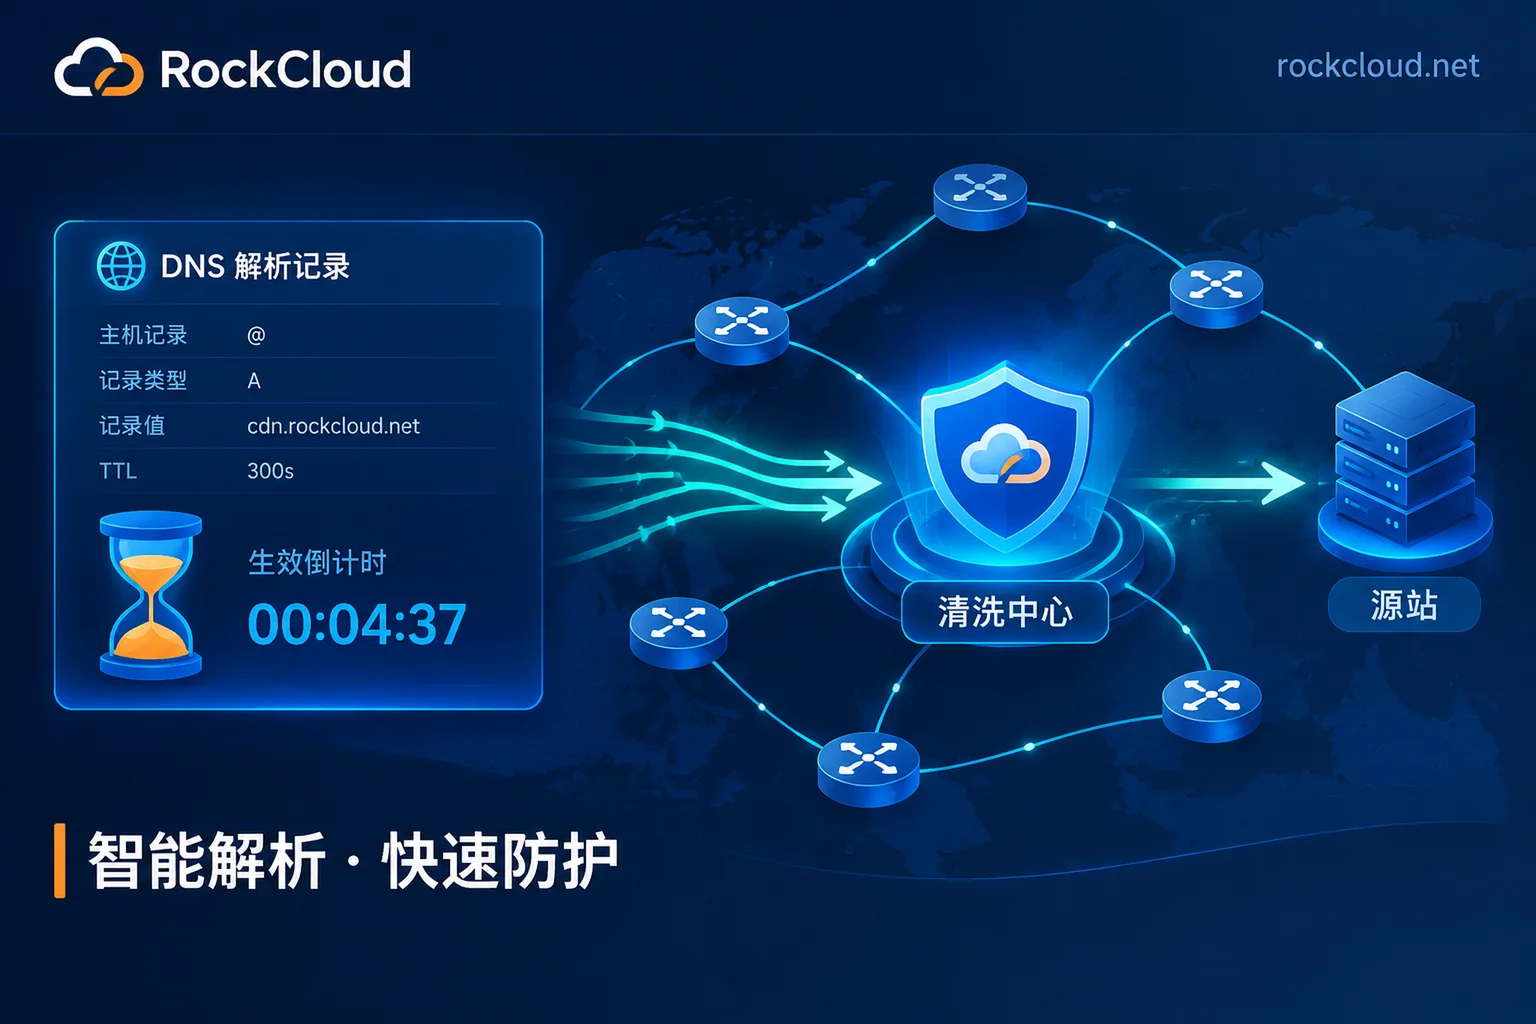
高防切换的生效时间取决于流量怎么被引到高防。改DNS受TTL和各地LocalDNS缓存影响,通常要几分钟到几十分钟,个别情况会拖到数小时。BGP路由牵引一般几秒到60秒。业务已在高防链路内时,调整策略只需秒级。本文分计划割接和遭受攻击两种处境,给出缩短等待的操作顺序和判断是否生效的方法。
单线高防防护储备大、单价低,但跨运营商访问容易延迟和丢包,线路故障也没有自动切换。本文按业务类型说明哪些场景用它划算、哪些业务不宜单独使用,并给出决策前需要核对的用户分布、协议、延迟容忍度和总成本。
BGP高防的防御量级没有统一数字:单节点常见几十到几百Gbps,Anycast分布式架构全网可达数Tbps。真正决定你能扛多少的,是节点带宽、清洗设备的处理能力和合同里的保底与弹性规格;超过上限,IP会被黑洞。文章给出估算防护规格的步骤和采购时要问清的问题。
0 条留言
 RockCloud-基石云安全-官方博客