当服务器响应变慢、连接数堆积但带宽和QPS不高时,慢速CC攻击往往在access.log中隐身。本文提供从连接状态层入场的排查步骤,通过ss命令、worker占用与FD曲线定位慢速连接耗尽,并给出源站限流与边缘缓冲的分层处置建议。
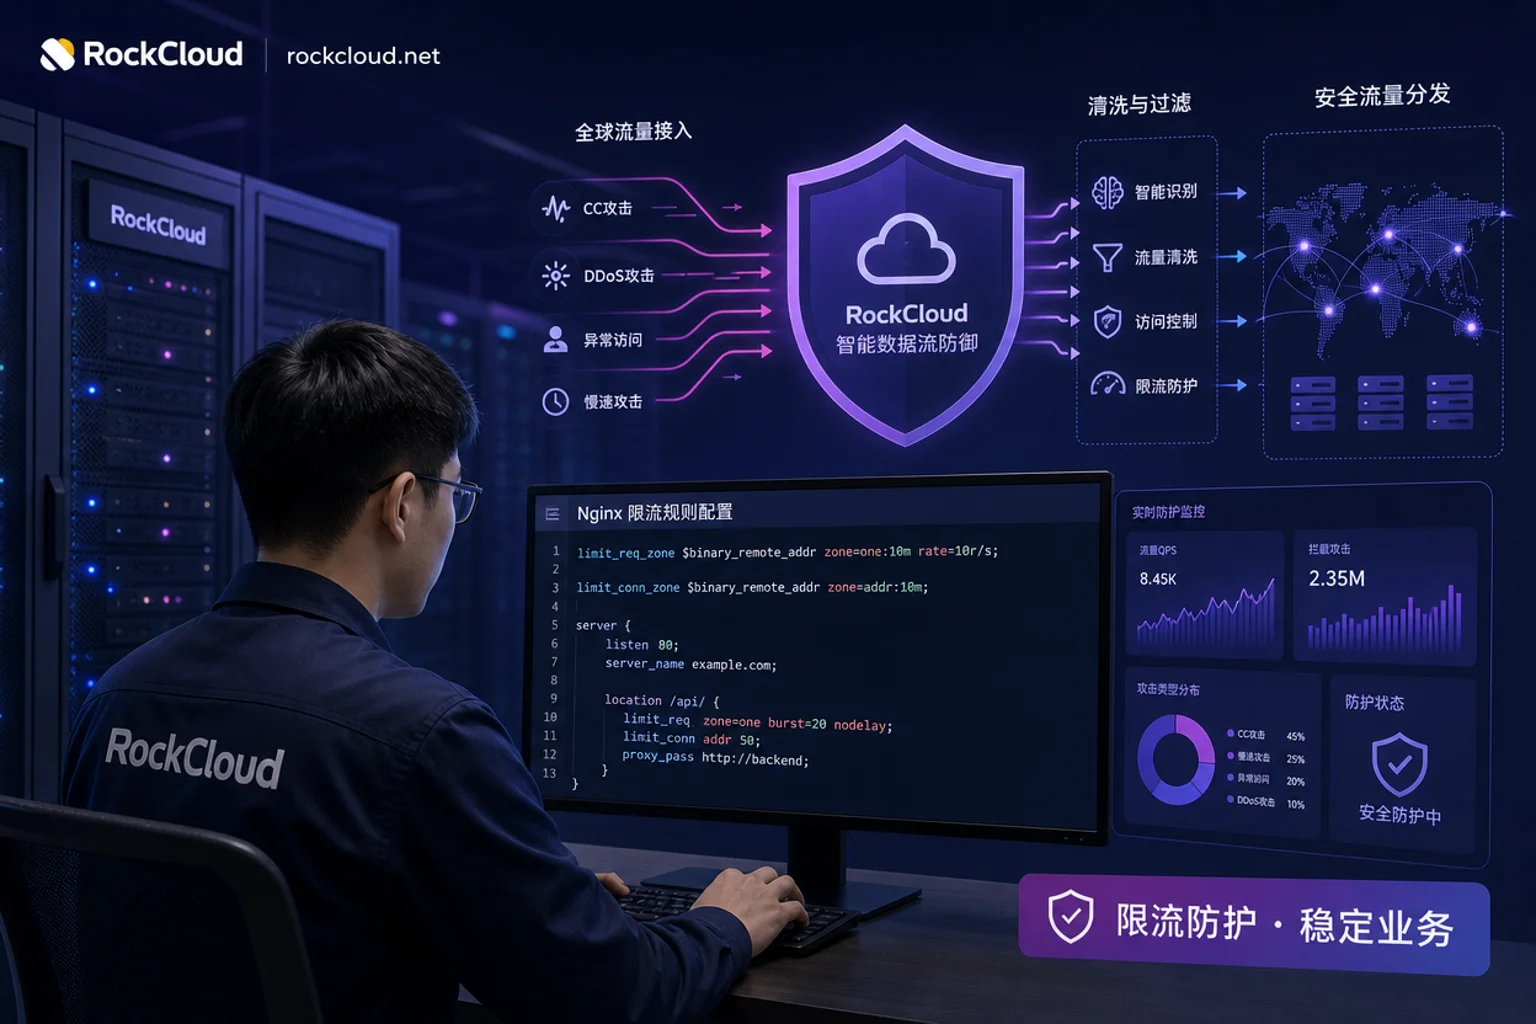
Nginx防CC攻击限流配置最佳实践的第一步,是在http块里同时定义连接数与请求速率两个共享内存区,再按“连接兜底、速率平滑、突发缓冲、白名单豁免”四件套落地。Radware发布的2026年威胁分析报告显示,Web应用与API攻击同比增长187.1%,分布式真实住宅代理让低频CC更难以单机固定阈值拦住,所以这套配置要重新审视。先给结论:Nginx防C...
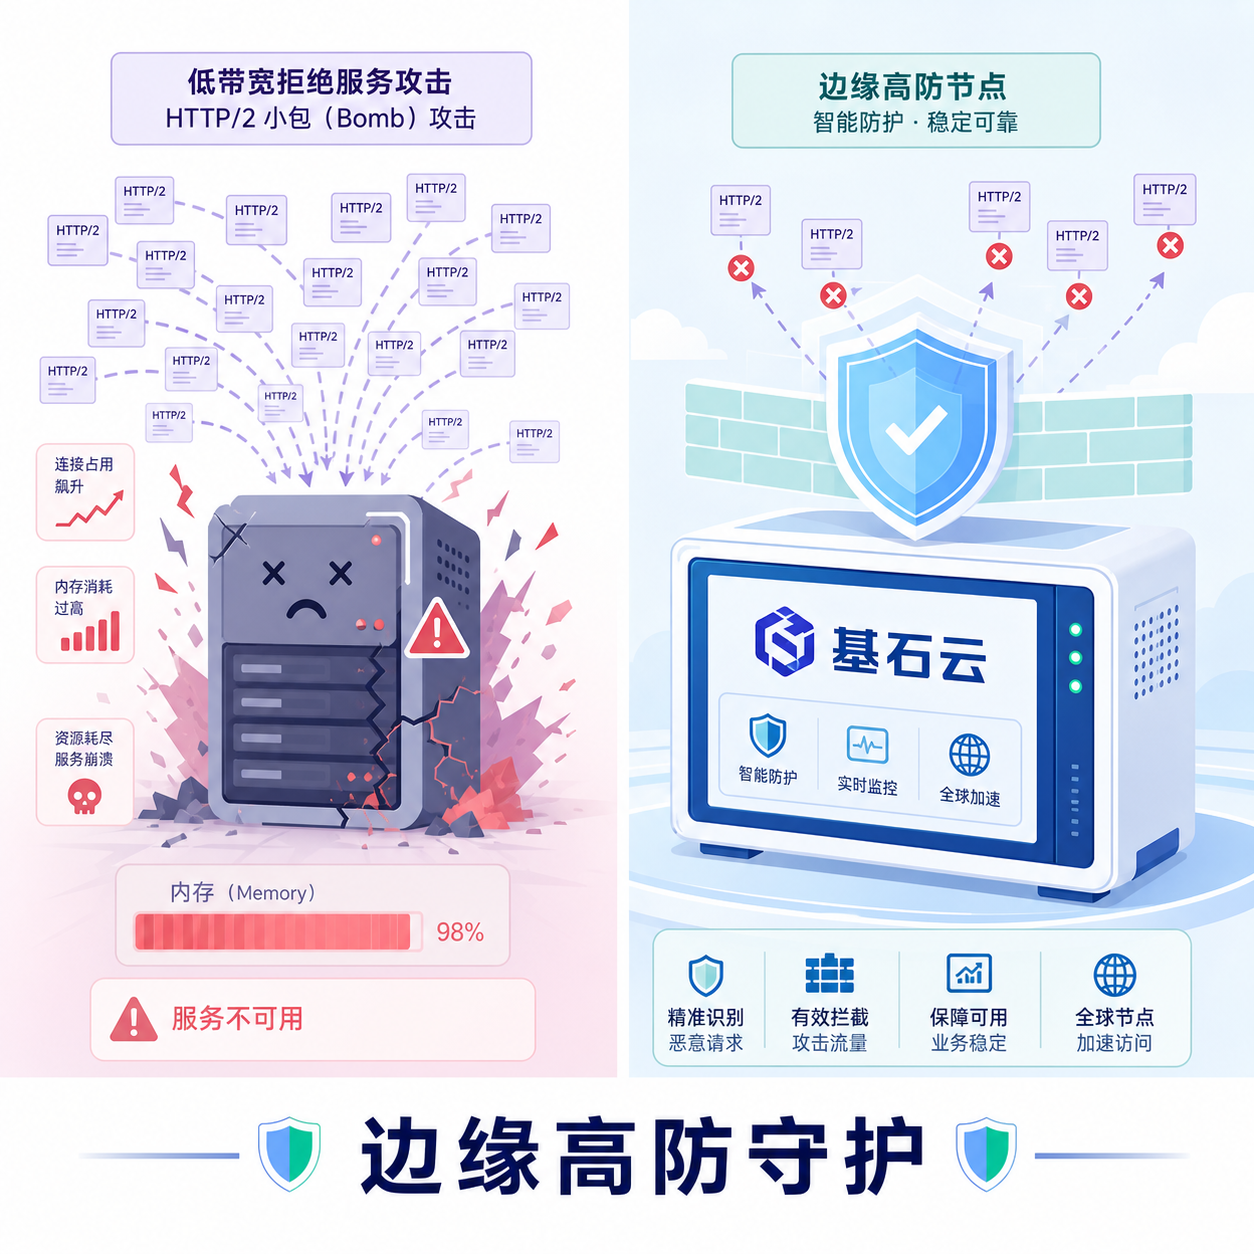
最近协议层DoS又冒出新玩法。HTTP/2 Bomb这种攻击不用海量僵尸网络砸流量,一台普通电脑、百兆带宽就能在十几二十秒内把目标服务器内存顶到几十GB,直接拖垮服务。攻击者先往HPACK动态表里塞一个几乎空的头,然后用一字节索引反复引用,服务器端每引用一次就得分配一整块结构内存;紧接着把流控窗口设成零,再一点点喂WINDOW_UPDATE,把内存死死...
0 条留言
 RockCloud-基石云安全-官方博客